
Wallet drainer là gì?
Wallet drainer là mã độc, website hoặc bộ công cụ được thiết kế để dụ người dùng cấp quyền, ký thông điệp hoặc xác nhận giao dịch có lợi cho kẻ tấn công. Sau khi có quyền phù hợp, drainer crypto có thể chuyển token, NFT hoặc đồng coin gốc khỏi ví của nạn nhân.
Không nên mặc định rằng mọi trường hợp ví bị rút token đều do lộ seed phrase. Tài sản có thể bị mất vì người dùng:
- Xác nhận một giao dịch chuyển tài sản trực tiếp.
- Cấp quyền chi tiêu token cho hợp đồng độc hại.
- Cấp quyền quản lý toàn bộ NFT qua
setApprovalForAll. - Ký dữ liệu cho phép bên khác sử dụng token, chẳng hạn một số dạng permit.
- Nhập seed phrase hoặc private key vào trang giả mạo.
- Cài tiện ích trình duyệt, ứng dụng ví hoặc phần mềm đã bị chỉnh sửa.
Website giả thường mạo danh dự án, trang airdrop, công cụ mint NFT, dịch vụ kiểm tra điều kiện nhận thưởng hoặc trang hỗ trợ ví. Đây cũng là một dạng phishing crypto và cần được nhận biết sớm.
Chỉ truy cập một website thường không tự động trao cho trang đó quyền rút tài sản. Rủi ro chủ yếu xuất hiện khi người dùng kết nối ví, ký yêu cầu, xác nhận giao dịch, tiết lộ thông tin bí mật hoặc gặp lỗ hổng phần mềm. Tuy nhiên, nếu nghi thiết bị hay tiện ích trình duyệt bị xâm nhập, cần dừng sử dụng thiết bị đó để thao tác với ví.
Wallet drainer rút tài sản bằng cách nào?
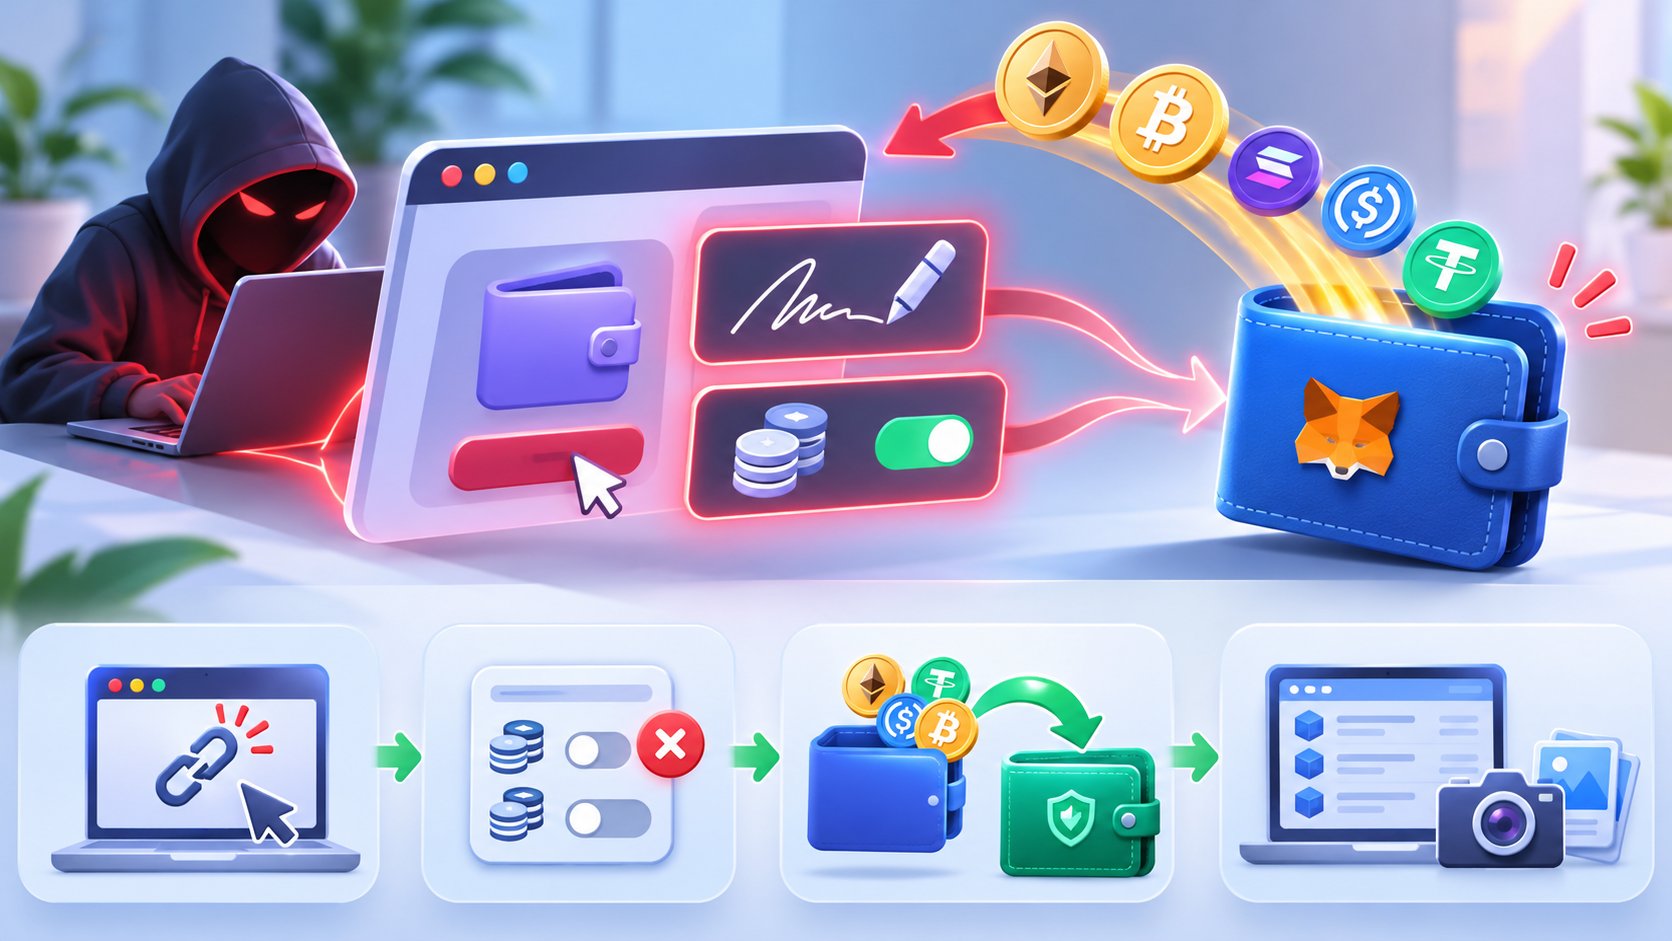
Giao dịch chuyển tài sản trực tiếp
Website độc hại có thể hiển thị nội dung như “claim”, “mint” hoặc “xác minh ví”, nhưng yêu cầu trong ví thực chất là một giao dịch chuyển coin, token hay NFT đến địa chỉ khác. Khi giao dịch đã được ký, phát lên mạng và xác nhận, việc ngắt kết nối website không thể đảo ngược giao dịch đó.
Quyền chi tiêu token
Nhiều token cho phép chủ ví cấp một địa chỉ hoặc hợp đồng quyền sử dụng token thay mình. Quyền này thường được gọi là allowance hoặc approval. Nếu người dùng cấp hạn mức lớn, hợp đồng được ủy quyền có thể tiếp tục chuyển token cho đến khi hạn mức hết, quyền bị thu hồi hoặc tài sản không còn trong ví.
Một approval lớn không tự động chứng minh hợp đồng là drainer, vì nhiều ứng dụng hợp pháp cũng cần quyền token. Cần đối chiếu địa chỉ spender, ứng dụng đã sử dụng, thời điểm cấp quyền và các giao dịch phát sinh sau đó.
Quyền quản lý NFT
Lệnh setApprovalForAll có thể cho phép một operator quản lý toàn bộ tài sản thuộc một chuẩn NFT nhất định trong ví. Nếu operator là hợp đồng hoặc địa chỉ độc hại, nhiều NFT có thể bị chuyển đi mà không cần người dùng ký riêng từng lần.
Chữ ký ngoài chuỗi
Không phải chữ ký nào cũng chuyển tài sản ngay lập tức. Một số chữ ký được tạo ngoài chuỗi để đăng nhập, đặt lệnh hoặc cấp phép. Tuy nhiên, dữ liệu đã ký có thể chứa quyền mà kẻ xấu gửi lên blockchain sau đó.
Vì vậy, câu “chỉ ký message nên không sao” không phải lúc nào cũng đúng. Cần đọc tên miền, mạng lưới, địa chỉ hợp đồng, loại yêu cầu và nội dung mà ví hiển thị. Nếu ví cảnh báo chữ ký mù hoặc không thể giải mã dữ liệu, không nên tiếp tục khi chưa xác minh được mục đích.
Lộ seed phrase hoặc private key
Đây là tình huống nghiêm trọng hơn việc cấp quyền cho một token. Người có seed phrase hoặc private key có thể kiểm soát các tài khoản tương ứng, ký giao dịch mới và chuyển nhiều loại tài sản mà không phụ thuộc vào kết nối dApp hiện tại.
Wallet drainer có đồng nghĩa với lộ seed phrase không?
Không. Có thể phân biệt sơ bộ theo phạm vi ảnh hưởng:
| Dấu hiệu | Khả năng cần xem xét | Phạm vi rủi ro |
|---|---|---|
| Chỉ một token hoặc một bộ NFT bị chuyển sau khi dùng dApp | Approval, permit hoặc giao dịch độc hại | Có thể giới hạn theo token, bộ sưu tập, tài khoản và mạng |
| Nhiều loại tài sản bị chuyển dù đã ngắt website | Quyền vẫn còn hiệu lực hoặc khóa ví đã bị lộ | Có thể rộng hơn một dApp |
| Tài sản trên nhiều mạng của cùng tài khoản cùng bị rút | Seed phrase, private key hoặc thiết bị có thể đã bị xâm nhập | Có thể ảnh hưởng toàn bộ tài khoản liên quan |
| Coin mới nạp vào bị chuyển gần như ngay lập tức | Có thể tồn tại sweeper tự động hoặc khóa ví đã bị lộ | Nạp thêm phí gas có thể tiếp tục bị lấy |
| Chỉ thấy website trong danh sách kết nối nhưng không có giao dịch lạ | Chưa đủ bằng chứng ví đã bị rút | Vẫn cần kiểm tra lịch sử và quyền token |
Bảng trên chỉ hỗ trợ khoanh vùng, không phải kết luận pháp chứng. Một vụ việc có thể kết hợp nhiều phương thức, chẳng hạn vừa lấy chữ ký cấp quyền vừa dụ nạn nhân nhập seed phrase.
Cách kiểm tra khi ví bị rút token
Trước tiên, không tiếp tục bấm nút trên website đáng ngờ và không ký thêm yêu cầu với hy vọng “hủy” giao dịch cũ. Sau đó, thu thập các thông tin chỉ đọc sau:
- Địa chỉ ví và mạng blockchain xảy ra sự cố.
- Mã giao dịch, thời gian, token hoặc NFT đã bị chuyển.
- Địa chỉ nhận tài sản, địa chỉ hợp đồng và địa chỉ spender.
- Giao dịch approval, thay đổi allowance hoặc
setApprovalForAlldiễn ra trước khi mất tài sản. - Website, tài khoản mạng xã hội hoặc quảng cáo đã dẫn đến trang đáng ngờ.
- Cảnh báo và nội dung yêu cầu từng hiển thị trong ví, nếu còn ảnh chụp.
Có thể dùng trình khám phá blockchain phù hợp với từng mạng để xem lịch sử công khai. Nên tự nhập hoặc mở đúng tên miền đã xác minh thay vì bấm liên kết do người lạ gửi. Không kết nối lại ví với website nghi vấn chỉ để kiểm tra.
Cần kiểm tra từng mạng mà ví đã sử dụng vì approval thường có hiệu lực theo tài khoản, token và blockchain cụ thể. Việc thu hồi quyền trên một mạng không tự động thu hồi quyền ở mạng khác.
Quy trình xử lý wallet drainer theo thứ tự an toàn
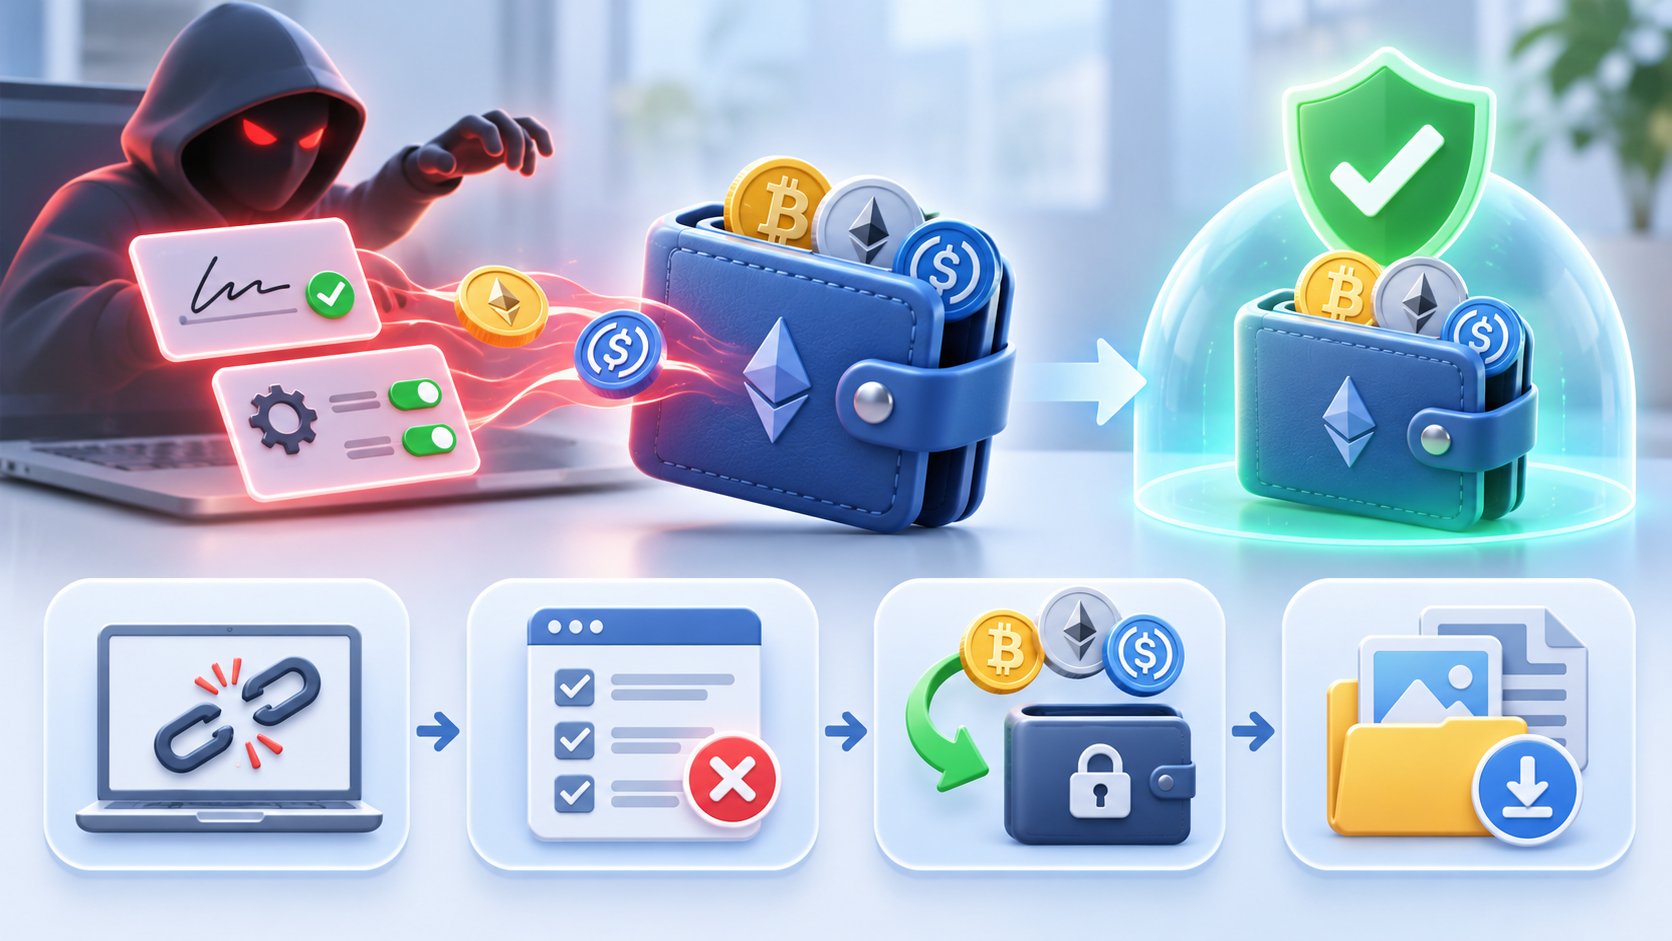
1. Dừng tương tác và ngắt kết nối website đáng ngờ
Đóng trang độc hại, từ chối mọi yêu cầu đang chờ và xóa kết nối dApp trong ứng dụng ví nếu có thể thực hiện an toàn. Nếu nghi trình duyệt, tiện ích hoặc máy tính nhiễm mã độc, chuyển sang một thiết bị sạch để kiểm tra.
Ngắt kết nối chỉ xóa phiên liên lạc giữa ví và website. Thao tác này không tự động hủy approval trên blockchain, không vô hiệu hóa chữ ký đã cấp và không lấy lại giao dịch đã xác nhận.
2. Xác định seed phrase hoặc private key có thể đã bị lộ hay không
Hãy coi khóa ví đã bị lộ nếu seed phrase hoặc private key từng được:
- Nhập vào website, biểu mẫu hoặc bot hỗ trợ.
- Gửi qua tin nhắn, email hoặc dịch vụ lưu trữ không an toàn.
- Nhập trên thiết bị nghi nhiễm mã độc.
- Chia sẻ cho người tự nhận là nhân viên hỗ trợ hay chuyên gia khôi phục.
Nếu có bất kỳ khả năng nào nêu trên, không nên chỉ thu hồi approval rồi tiếp tục dùng ví cũ. Hãy tạo ví mới với seed phrase hoàn toàn mới trên thiết bị đáng tin cậy và thực hiện quy trình xử lý khẩn cấp khi lộ seed phrase.
Nếu coin dùng làm phí gas vừa nạp đã bị chuyển đi, không tiếp tục nạp nhiều lần. Đây có thể là dấu hiệu của công cụ quét tự động; thao tác cứu tài sản khi đó cần được đánh giá riêng và không có một quy trình bảo đảm thành công cho mọi blockchain.
3. Kiểm tra giao dịch và quyền token trên từng mạng
Dùng trình khám phá blockchain hoặc công cụ quản lý approval đáng tin cậy để xác định:
- Token nào đang có allowance.
- Địa chỉ nào được phép chi tiêu.
- Hạn mức được cấp là giới hạn hay không giới hạn.
- NFT nào đã cấp quyền cho operator.
- Quyền được tạo ở giao dịch nào và vào thời điểm nào.
Đối chiếu địa chỉ hợp đồng từ nhiều thông tin chính thức trước khi ký giao dịch thu hồi. Không dùng công cụ revoke được gửi qua tin nhắn riêng hoặc quảng cáo tìm kiếm mà chưa xác minh tên miền.
4. Thu hồi quyền còn hiệu lực nếu khóa ví chưa bị lộ
Với quyền token thông thường, revoke thường là một giao dịch đưa allowance về mức không còn cho phép spender sử dụng tài sản. Với NFT, cần hủy quyền operator tương ứng. Quy trình kiểm tra và thu hồi quyền truy cập token giúp hiểu rõ các bước và giới hạn của thao tác này.
Revoke cần phí mạng và cũng là một giao dịch phải ký. Hãy đọc kỹ địa chỉ hợp đồng, spender và dữ liệu ví hiển thị. Không ký một giao dịch mới trên chính website đã gây ra sự cố.
Một số chữ ký cấp phép ngoài chuỗi có thể chưa xuất hiện như allowance cho đến khi được gửi lên blockchain. Vì cơ chế giữa các token không giống nhau, revoke không phải giải pháp tuyệt đối cho mọi chữ ký đã tạo. Nếu không xác định được phạm vi quyền hoặc tài sản vẫn tiếp tục di chuyển, nên cô lập tài sản còn lại sang ví mới.
5. Cô lập tài sản còn lại vào ví mới
Tạo ví mới bằng seed phrase mới trên thiết bị sạch. Không nhập lại seed phrase của ví nghi bị xâm nhập và không sao chép khóa cũ sang ví mới.
Nếu chỉ có approval độc hại và khóa ví vẫn an toàn, có thể thu hồi quyền trước rồi chuyển tài sản. Nếu đang xảy ra chuyển tài sản trái phép hoặc chưa xác định được loại chữ ký đã cấp, việc di chuyển tài sản còn lại sang ví mới có thể cần được ưu tiên. Thứ tự cụ thể phụ thuộc vào tốc độ tấn công, phí mạng và loại tài sản; không có lựa chọn bảo đảm cho mọi trường hợp.
Khi chuyển, cần kiểm tra đúng mạng, đúng địa chỉ nhận và đúng hợp đồng token. Nên xác minh địa chỉ ví mới trực tiếp trên thiết bị nhận thay vì chỉ dựa vào nội dung trong clipboard.
6. Bảo vệ các tài khoản liên quan
Đổi mật khẩu email, tài khoản sàn và dịch vụ đám mây nếu chúng từng được sử dụng trên thiết bị nghi nhiễm. Đăng xuất phiên lạ, bật xác thực nhiều lớp bằng phương thức phù hợp và rà soát tiện ích trình duyệt. Không lưu seed phrase trong email, ảnh chụp màn hình hay ghi chú đồng bộ trực tuyến.
Nếu sự cố chỉ liên quan đến tài khoản trên sàn tập trung, cần làm việc qua kênh hỗ trợ chính thức của sàn; approval blockchain không kiểm soát số dư nội bộ trên sàn.
7. Lưu bằng chứng mà không trì hoãn việc bảo vệ tài sản
Trong quá trình xử lý, lưu lại:
- URL đầy đủ và ảnh chụp website đáng ngờ.
- Mã giao dịch và liên kết trang giao dịch trên trình khám phá blockchain.
- Địa chỉ ví, địa chỉ nhận, spender và hợp đồng liên quan.
- Thời gian, nội dung quảng cáo, tin nhắn hoặc tài khoản đã tiếp cận.
- Ảnh cảnh báo của ví và danh sách quyền trước, sau khi revoke.
- Biên nhận trao đổi với ví, sàn hoặc cơ quan tiếp nhận báo cáo.
Dữ liệu blockchain công khai có thể giúp lần theo luồng chuyển tài sản nhưng không bảo đảm xác định được danh tính người nhận hoặc thu hồi tiền. Không trả phí trước cho người lạ cam kết lấy lại tài sản; đây có thể là một vòng lừa đảo tiếp theo.
Những việc không nên làm sau sự cố
- Không nhập seed phrase vào công cụ “kiểm tra ví”, “đồng bộ ví” hoặc “khôi phục tài sản”.
- Không tiếp tục ký yêu cầu từ website nghi vấn để mở khóa, xác minh hoặc hoàn tiền.
- Không cho rằng xóa ứng dụng ví, xóa lịch sử trình duyệt hoặc ngắt kết nối đã thu hồi quyền on-chain.
- Không nạp liên tục coin làm phí gas vào ví có dấu hiệu bị sweeper theo dõi.
- Không chuyển tài sản theo địa chỉ do người tự nhận là nhân viên hỗ trợ cung cấp.
- Không công khai seed phrase, private key hoặc tệp keystore khi đăng bài nhờ hỗ trợ.
- Không vội xóa toàn bộ thiết bị trước khi lưu các bằng chứng không chứa bí mật, nhưng cũng không tiếp tục dùng thiết bị nghi nhiễm để quản lý ví.
Cách phòng tránh website rút tài sản ví
Tách ví theo mục đích
Không nên dùng ví giữ tài sản chính để thử dApp mới, nhận airdrop hoặc mint NFT chưa được kiểm chứng. Có thể dùng một ví riêng với số dư giới hạn cho hoạt động thử nghiệm, trong khi tài sản dài hạn được tách sang ví ít tương tác hơn hoặc ví lạnh.
Kiểm tra tên miền và nguồn liên kết
Tự nhập tên miền hoặc dùng dấu trang đã xác minh. Cảnh giác với quảng cáo, liên kết rút gọn, tài khoản mạng xã hội mới tạo và tin nhắn riêng. Kẻ xấu thường tạo giao diện gần giống dự án thật nhưng thay đổi một vài ký tự trong tên miền.
Đọc yêu cầu trong ví
Trước khi xác nhận, kiểm tra mạng, địa chỉ nhận, số lượng tài sản, hợp đồng tương tác và loại quyền. Nếu ví không giải thích được dữ liệu hoặc yêu cầu quyền quản lý rộng hơn mục đích sử dụng, hãy từ chối.
Hạn chế approval không cần thiết
Chỉ cấp hạn mức phù hợp nếu ứng dụng cho phép và kiểm tra lại quyền sau khi dùng xong. Tuy nhiên, không nên chỉ nhìn vào chữ “unlimited” để kết luận lừa đảo; địa chỉ spender và độ tin cậy của ứng dụng vẫn là yếu tố quan trọng.
Giữ thiết bị và phần mềm ví sạch
Cài ứng dụng từ nguồn chính thức, cập nhật hệ điều hành và gỡ tiện ích không còn sử dụng. Không cài tệp do nhóm hỗ trợ gửi riêng. Khi chuẩn bị sử dụng một dịch vụ mới, checklist kết nối ví với dApp an toàn có thể giúp giảm nguy cơ ký nhầm.
Kết luận
Wallet drainer là cơ chế lừa người dùng trao quyền hoặc ký thao tác cho phép rút tài sản. Một website rút tài sản ví có thể lợi dụng giao dịch trực tiếp, approval token, quyền NFT hoặc chữ ký ngoài chuỗi; điều đó không đồng nghĩa mọi nạn nhân đều đã lộ seed phrase.
Khi phát hiện ví bị rút token, hãy dừng tương tác, ngắt kết nối, đánh giá nguy cơ lộ khóa, kiểm tra quyền trên từng mạng, revoke khi phù hợp và cô lập tài sản còn lại vào ví mới. Đồng thời lưu URL, mã giao dịch, địa chỉ liên quan và ảnh chụp để phục vụ việc báo cáo. Nếu seed phrase hoặc private key có khả năng đã lộ, ví cũ không còn là nơi an toàn để tiếp tục lưu tài sản.