
Mã độc đánh cắp ví crypto có thể nhắm vào khóa ví, phiên đăng nhập, dữ liệu trình duyệt hoặc nội dung clipboard. Nếu nghi ngờ thiết bị đã nhiễm mã độc, việc cần ưu tiên là cô lập thiết bị, ngừng thực hiện giao dịch trên đó và dùng một thiết bị sạch để bảo vệ tài khoản cũng như tài sản.
Phần mềm bảo mật có thể hỗ trợ phát hiện mối đe dọa, nhưng không thể bảo đảm tuyệt đối rằng thiết bị đã sạch hoặc dữ liệu chưa từng bị lấy. Cách xử lý phải dựa trên loại dữ liệu có khả năng đã lộ, thay vì chỉ dựa vào kết quả quét.
Mã độc đánh cắp ví crypto là gì?
Mã độc đánh cắp ví crypto là cách gọi chung cho những chương trình độc hại nhắm tới dữ liệu có thể giúp kẻ tấn công truy cập tài khoản, chiếm quyền kiểm soát ví hoặc đánh lừa người dùng khi giao dịch. Một số biến thể thuộc nhóm infostealer crypto, chuyên thu thập thông tin từ trình duyệt, ứng dụng và tệp trên thiết bị rồi gửi ra ngoài.
Mã độc không nhất thiết phải tấn công trực tiếp vào blockchain. Phần lớn rủi ro xuất hiện tại thiết bị đầu cuối và thao tác của người dùng, chẳng hạn:
- Lấy mật khẩu, cookie hoặc phiên đăng nhập của tài khoản sàn.
- Tìm tệp có tên hoặc nội dung liên quan đến ví, seed phrase và khóa riêng.
- Theo dõi hoặc thay thế địa chỉ ví trong clipboard.
- Giả giao diện ví để yêu cầu nhập cụm từ khôi phục.
- Can thiệp quá trình giao dịch nhằm khiến người dùng ký một yêu cầu khác với dự định.
Khả năng thực tế phụ thuộc vào từng loại mã độc, hệ điều hành, quyền truy cập và cách dữ liệu được lưu. Việc thiết bị bị nhiễm không tự động chứng minh khóa ví đã lộ, nhưng người dùng không nên tiếp tục dùng thiết bị đó để đăng nhập hoặc ký giao dịch cho đến khi đánh giá xong.
Các đường lây nhiễm phổ biến
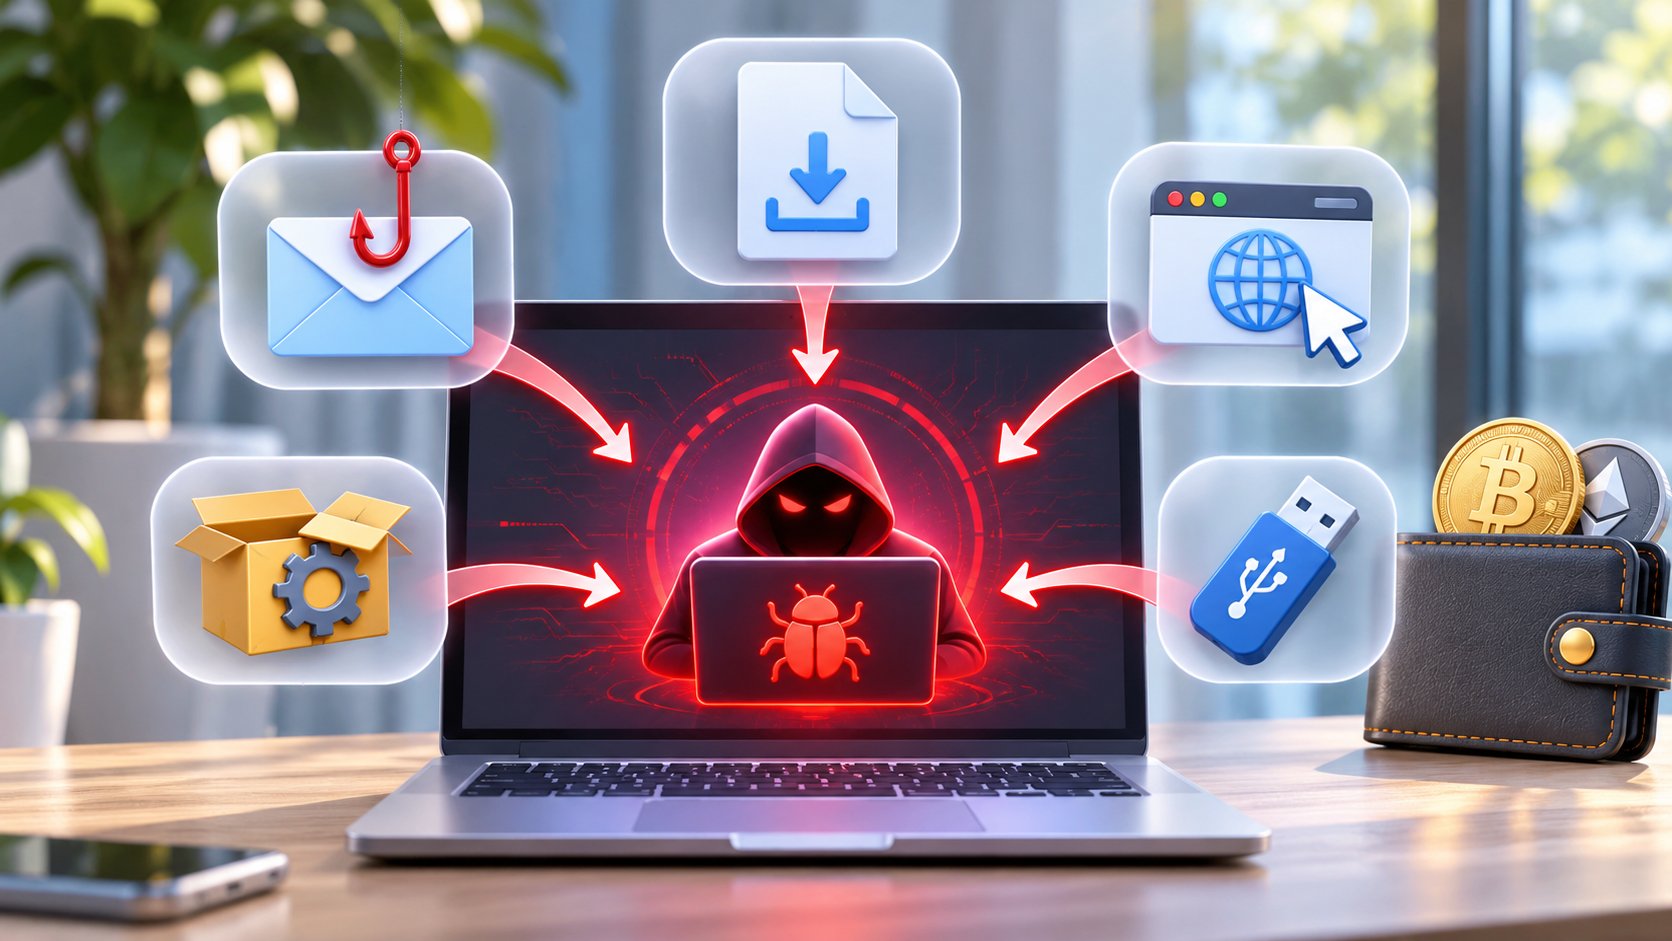
Phần mềm giả mạo hoặc bị chỉnh sửa
Mã độc thường được ngụy trang thành ứng dụng ví, công cụ giao dịch, tiện ích theo dõi giá, trò chơi, phần mềm bẻ khóa hoặc bản cài đặt của một chương trình quen thuộc. Tệp tải từ quảng cáo, diễn đàn, nhóm trò chuyện hoặc website không chính thức có nguy cơ cao hơn nguồn do nhà phát triển công bố.
Trước khi tải ứng dụng ví hoặc kết nối tài khoản, người dùng nên kiểm tra kỹ tên miền, nhà phát hành và dấu hiệu bất thường theo checklist nhận biết website crypto giả mạo.
Tiện ích trình duyệt độc hại
Một extension giả có thể bắt chước ví phổ biến, đọc dữ liệu trên trang web hoặc hiển thị cửa sổ yêu cầu nhập seed phrase. Ngay cả tiện ích không liên quan đến crypto cũng có thể trở thành rủi ro nếu được cấp quyền đọc và thay đổi dữ liệu trên nhiều website.
Email, tin nhắn và tệp đính kèm
Kẻ tấn công có thể gửi hóa đơn, tài liệu, thông báo airdrop, lời mời tuyển dụng hoặc cảnh báo tài khoản để dụ người nhận mở tệp hay chạy lệnh. Tệp nén, chương trình cài đặt, script và tài liệu yêu cầu bật nội dung chủ động cần được xem là đáng ngờ nếu không xác minh được nguồn gửi.
Quảng cáo và kết quả tìm kiếm giả
Một quảng cáo có thể dẫn tới trang tải ví hoặc trang đăng nhập giả dù tên hiển thị trông quen thuộc. Không nên đánh giá độ tin cậy chỉ dựa trên vị trí của kết quả tìm kiếm. Hãy tự kiểm tra tên miền và ưu tiên đường dẫn đã lưu từ nguồn chính thức.
Công cụ điều khiển từ xa
Đối tượng lừa đảo có thể giả làm nhân viên hỗ trợ và yêu cầu cài phần mềm điều khiển máy tính, chia sẻ màn hình hoặc chạy lệnh. Đơn vị cung cấp ví hợp pháp không cần seed phrase để hỗ trợ người dùng. Không nhập hoặc đọc cụm từ khôi phục trong cuộc gọi, cửa sổ trò chuyện hay phiên chia sẻ màn hình.
Mã độc có thể đánh cắp dữ liệu nào?
Malware đánh cắp dữ liệu ví không chỉ tìm khóa riêng. Nó có thể nhắm tới nhiều dữ liệu liên quan để mở rộng quyền truy cập:
| Loại dữ liệu | Rủi ro có thể phát sinh |
|---|---|
| Seed phrase hoặc khóa riêng | Kẻ có dữ liệu này có thể khôi phục ví trên thiết bị khác và chuyển tài sản mà không cần mật khẩu ứng dụng ví |
| Cookie và phiên đăng nhập | Có thể giúp truy cập một số tài khoản khi phiên vẫn còn hiệu lực, tùy cơ chế bảo vệ của dịch vụ |
| Mật khẩu và dữ liệu tự động điền | Có thể bị dùng để đăng nhập email, sàn giao dịch, mạng xã hội hoặc dịch vụ liên quan |
| Tệp và hồ sơ trình duyệt | Có thể chứa lịch sử, dữ liệu cục bộ, thông tin extension hoặc dấu vết giúp xác định tài khoản crypto |
| Nội dung clipboard | Địa chỉ ví vừa sao chép có thể bị thay bằng địa chỉ của kẻ tấn công |
| Ảnh chụp màn hình và tài liệu | Có thể làm lộ mã khôi phục, mã dự phòng, thông tin định danh hoặc dữ liệu giao dịch nếu người dùng từng lưu chúng |
| Khóa API của sàn hoặc bot | Có thể bị lợi dụng trong phạm vi quyền đã cấp cho khóa |
Không phải mọi biến thể đều đọc được tất cả dữ liệu trên. Khả năng truy cập còn phụ thuộc vào quyền hệ thống, trạng thái đăng nhập, cơ chế mã hóa và cấu hình bảo mật của thiết bị.
Rủi ro clipboard đặc biệt khó nhận thấy vì địa chỉ crypto dài và khó ghi nhớ. Nếu địa chỉ dán ra khác địa chỉ đã sao chép, hãy dừng giao dịch và thực hiện quy trình phát hiện, xử lý clipboard hijacking.
Dấu hiệu thiết bị hoặc ví có thể đã bị xâm nhập
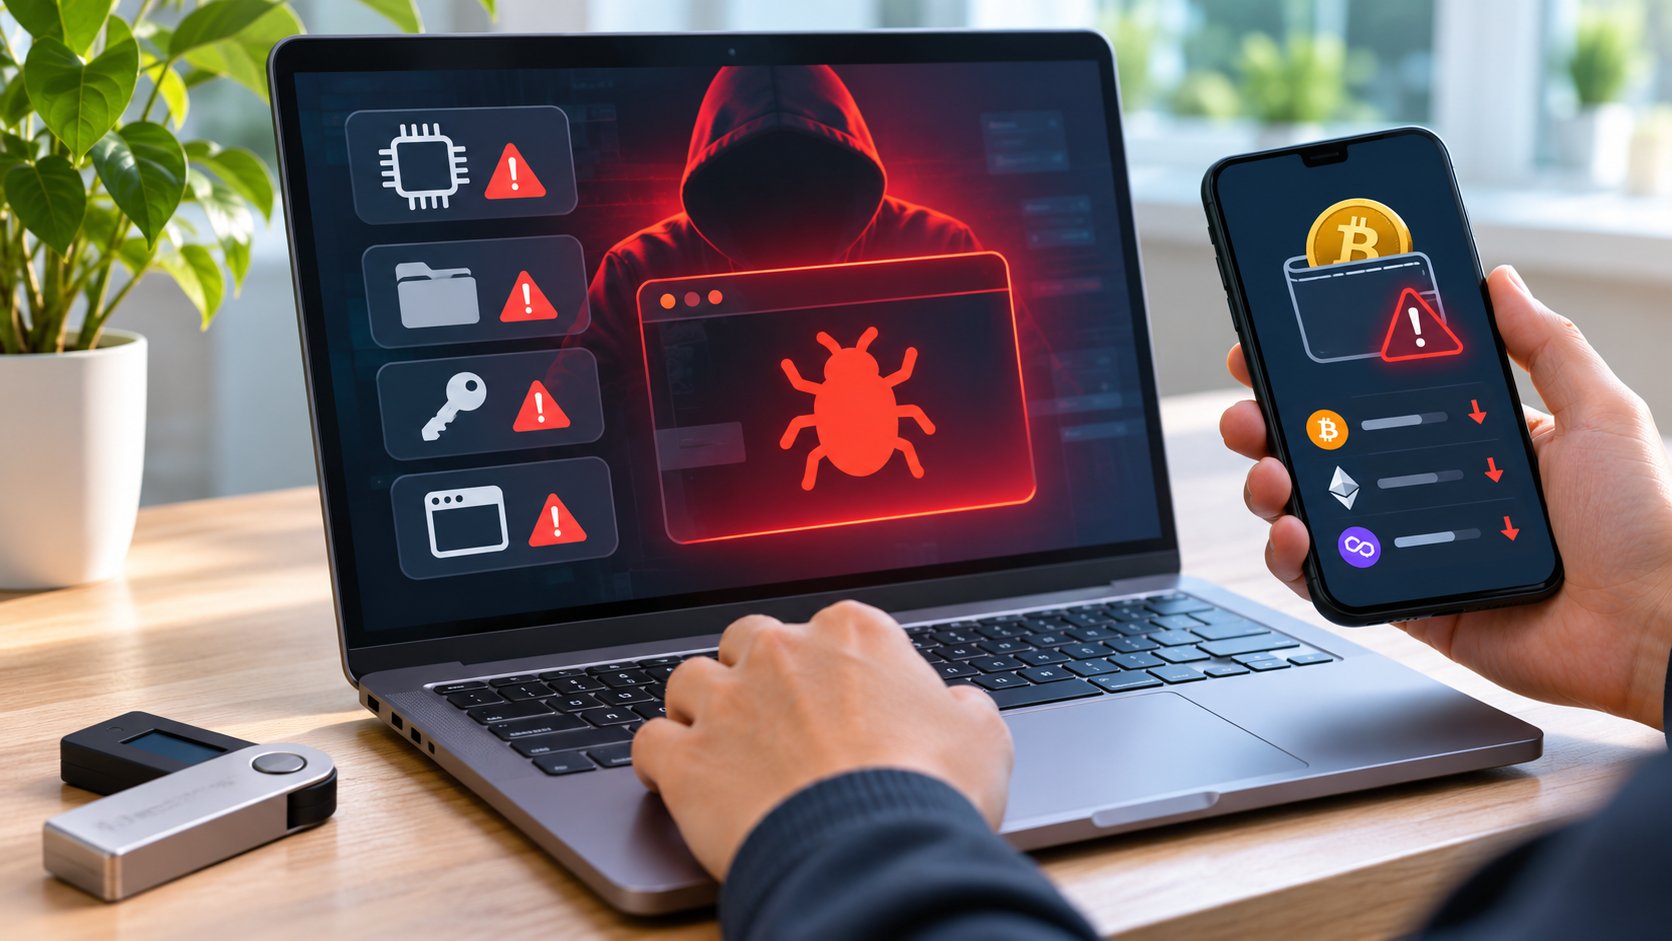
Các dấu hiệu đáng chú ý gồm:
- Địa chỉ người nhận thay đổi sau khi sao chép và dán.
- Ví xuất hiện giao dịch, chữ ký hoặc kết nối ứng dụng mà bạn không nhận ra.
- Tài khoản gửi cảnh báo đăng nhập từ thiết bị hoặc vị trí lạ.
- Phiên đăng nhập bị thoát, mật khẩu hoặc phương thức xác thực bị thay đổi.
- Trình duyệt xuất hiện extension không nhớ đã cài hoặc quyền của extension thay đổi bất thường.
- Ứng dụng ví yêu cầu nhập lại seed phrase trong hoàn cảnh không hợp lý.
- Thiết bị tự chạy chương trình lạ, tắt công cụ bảo mật hoặc chuyển hướng trang web.
- Tài khoản sàn xuất hiện khóa API, lệnh giao dịch hoặc yêu cầu rút tiền không do bạn tạo.
Mã độc cũng có thể hoạt động mà không tạo ra dấu hiệu rõ ràng. Ngược lại, thiết bị chậm hoặc ứng dụng lỗi chưa đủ để kết luận đã nhiễm mã độc. Cần xem xét toàn bộ bối cảnh, đặc biệt là những tệp vừa tải, website vừa truy cập và dữ liệu đã nhập trên thiết bị.
Quy trình xử lý khi nghi nhiễm mã độc
1. Cô lập thiết bị nghi nhiễm
Ngắt Wi-Fi, mạng dây và các kết nối không cần thiết. Không tiếp tục mở ví, đăng nhập email, nhập mật khẩu hoặc kết nối ví phần cứng với thiết bị này. Nếu đang xử lý sự cố cho tổ chức hoặc cần giữ bằng chứng, nên trao đổi với người có chuyên môn trước khi xóa dữ liệu hay cài đặt lại máy.
2. Chuyển sang một thiết bị sạch
Dùng thiết bị khác đã được cập nhật, không cài phần mềm không rõ nguồn gốc và không đồng bộ hồ sơ trình duyệt từ máy nghi nhiễm. Truy cập dịch vụ bằng địa chỉ chính thức đã tự xác minh, không mở lại liên kết trong email hoặc tin nhắn đáng ngờ.
Thiết bị sạch là điều kiện quan trọng để đổi thông tin đăng nhập. Đổi mật khẩu ngay trên máy đang nhiễm có thể khiến mật khẩu mới tiếp tục bị thu thập.
3. Xác định khóa ví có khả năng đã lộ hay chưa
Hãy coi seed phrase hoặc khóa riêng có nguy cơ bị lộ nếu bạn đã:
- Nhập chúng vào website, ứng dụng hoặc extension đáng ngờ.
- Lưu chúng trong tệp, ảnh hoặc ghi chú trên thiết bị nhiễm.
- Chia sẻ màn hình khi thông tin khôi phục đang hiển thị.
- Phát hiện giao dịch ra khỏi ví mà mình không thực hiện.
Nếu seed phrase đã lộ, thay mật khẩu ứng dụng ví không thể vô hiệu hóa cụm từ đó. Cần tạo ví hoàn toàn mới với seed phrase mới trên thiết bị sạch, thay vì chỉ tạo thêm một tài khoản từ seed phrase cũ. Quy trình xử lý khẩn cấp khi lộ seed phrase giúp xác định đúng thứ tự hành động.
4. Di chuyển tài sản khi có dấu hiệu lộ khóa
Trên thiết bị sạch, tạo ví mới bằng phần mềm chính thức hoặc ví phần cứng đáng tin cậy. Ghi lại seed phrase mới theo hướng dẫn của nhà cung cấp và giữ ngoại tuyến. Không nhập seed phrase cũ vào ví mới.
Khi chuyển tài sản:
- Tự xác minh địa chỉ nhận của ví mới.
- Đối chiếu ký tự đầu, giữa và cuối; nếu dùng ví phần cứng, kiểm tra địa chỉ trên màn hình thiết bị.
- Cân nhắc gửi một lượng nhỏ trước khi chuyển phần còn lại.
- Kiểm tra tài sản trên các mạng khác nhau, NFT và số dư cần phí giao dịch.
- Không chỉ thu hồi quyền của hợp đồng rồi tiếp tục dùng ví nếu khóa riêng đã lộ; kẻ tấn công vẫn có thể ký giao dịch bằng khóa đó.
Nếu tài sản đang bị rút, tốc độ xử lý quan trọng nhưng không được bỏ qua bước kiểm tra địa chỉ. Không nhận trợ giúp từ người lạ yêu cầu seed phrase, khóa riêng hoặc nạp thêm tiền để mở khóa tài sản. Hướng dẫn xử lý ví crypto bị xâm nhập trình bày thêm các tình huống cần ưu tiên.
5. Bảo vệ email, sàn và các tài khoản liên quan
Từ thiết bị sạch, ưu tiên bảo vệ email chính vì email thường được dùng để khôi phục các tài khoản khác. Sau đó:
- Đổi sang mật khẩu dài, riêng biệt cho từng dịch vụ.
- Đăng xuất hoặc thu hồi các phiên đăng nhập không nhận ra.
- Kiểm tra email khôi phục, số điện thoại và quy tắc chuyển tiếp thư.
- Bật phương thức xác thực mạnh mà dịch vụ hỗ trợ; lưu mã dự phòng ngoại tuyến.
- Xóa hoặc vô hiệu hóa khóa API đáng ngờ.
- Kiểm tra danh sách thiết bị, địa chỉ rút tiền và lịch sử hoạt động trên sàn.
- Liên hệ bộ phận hỗ trợ qua kênh chính thức nếu tài khoản đã bị thay đổi hoặc có yêu cầu rút tiền trái phép.
Chỉ đổi mật khẩu chưa chắc đã chấm dứt một phiên đăng nhập bị đánh cắp. Vì vậy, cần dùng chức năng đăng xuất khỏi các thiết bị khác hoặc thu hồi toàn bộ phiên nếu dịch vụ cung cấp.
6. Lưu lại bằng chứng cần thiết
Ghi lại thời gian phát hiện, địa chỉ ví, mã giao dịch, tên tệp đã tải, tên miền đáng ngờ và cảnh báo đăng nhập. Không gửi seed phrase hoặc khóa riêng cho bất kỳ ai để nhờ kiểm tra. Dữ liệu này có thể hữu ích khi làm việc với sàn, đơn vị bảo mật hoặc cơ quan có thẩm quyền.
7. Làm sạch hoặc cài đặt lại thiết bị
Có thể dùng công cụ bảo mật uy tín để quét và thu thập thêm thông tin, nhưng kết quả không phát hiện mối đe dọa không đồng nghĩa thiết bị chắc chắn an toàn. Với thiết bị từng lưu khóa ví hoặc bị chiếm quyền nghiêm trọng, cài đặt lại hệ điều hành từ nguồn tin cậy thường là lựa chọn thận trọng hơn việc chỉ xóa tệp bị cảnh báo.
Khi khôi phục dữ liệu, không sao chép lại chương trình cài đặt, script, extension, hồ sơ trình duyệt hoặc tệp không xác định từ bản sao lưu cũ. Cập nhật hệ điều hành và ứng dụng trước khi đăng nhập lại.
Cách bảo vệ ví khỏi mã độc
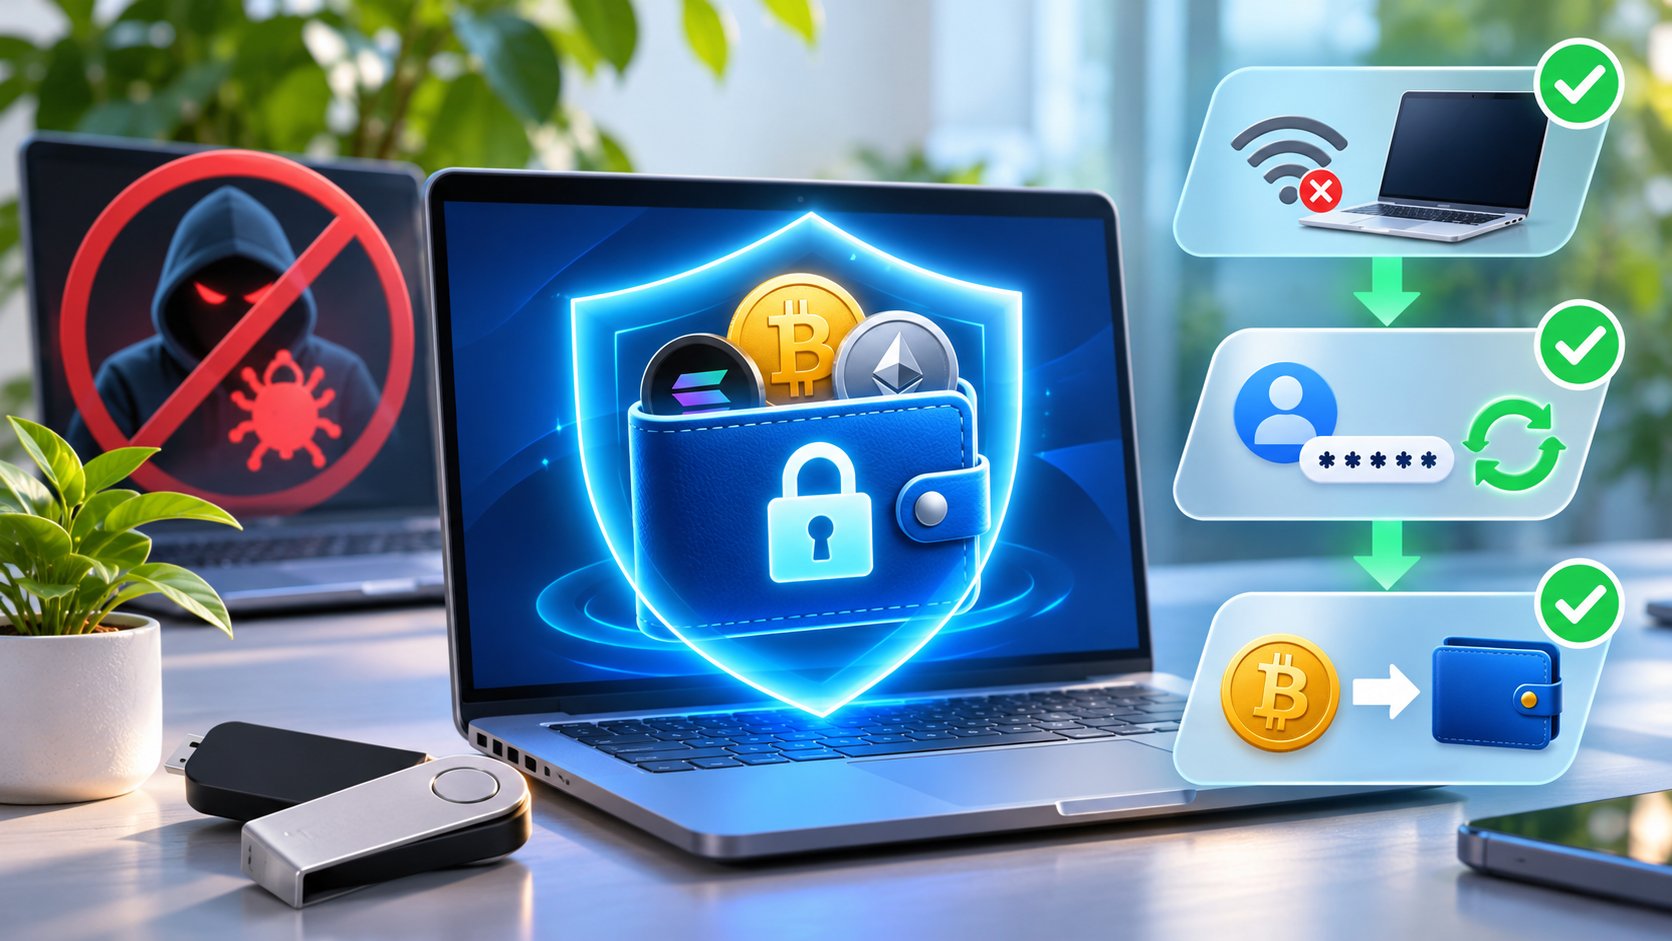
Tách biệt ví giao dịch và ví lưu trữ
Không nên để toàn bộ tài sản trong ví thường xuyên kết nối website. Có thể dùng ví nóng với số dư phù hợp cho nhu cầu giao dịch và một ví tách biệt cho phần tài sản không cần sử dụng thường xuyên.
Ví phần cứng giúp giữ khóa riêng ngoài máy tính, nhưng không ngăn được mọi rủi ro. Người dùng vẫn có thể ký nhầm giao dịch độc hại hoặc gửi tiền tới địa chỉ đã bị thay thế. Luôn kiểm tra địa chỉ và nội dung giao dịch trên màn hình thiết bị trước khi xác nhận.
Kiểm soát nguồn tải và tiện ích trình duyệt
Chỉ cài ứng dụng từ website hoặc kho ứng dụng chính thức đã xác minh. Hạn chế số lượng extension, xem lại quyền truy cập và xóa những tiện ích không còn sử dụng. Tránh phần mềm bẻ khóa, công cụ kích hoạt và tệp thực thi được chia sẻ qua nhóm trò chuyện.
Giữ seed phrase ngoại tuyến
Không chụp ảnh, gửi qua tin nhắn, nhập vào biểu mẫu hỗ trợ hoặc lưu seed phrase trong tệp trực tuyến thông thường. Cụm từ khôi phục chỉ nên được nhập khi thực sự cần khôi phục ví, trên ứng dụng chính thức và trong môi trường đã kiểm tra.
Kiểm tra trước khi ký và chuyển tiền
Đọc tên mạng, tài sản, địa chỉ nhận và quyền mà ứng dụng yêu cầu. Với địa chỉ mới, giao dịch thử có thể giúp giảm lỗi thao tác. Tuy nhiên, giao dịch thử không thay thế việc đối chiếu địa chỉ ở lần chuyển chính vì mã độc có thể thay clipboard vào bất kỳ thời điểm nào.
Củng cố bảo mật tài khoản
Dùng mật khẩu riêng cho email và sàn, bật xác thực nhiều lớp, lưu mã dự phòng an toàn và thường xuyên kiểm tra các phiên đăng nhập. Các nguyên tắc bảo vệ tài sản crypto nên được áp dụng đồng thời thay vì phụ thuộc vào một ứng dụng quét mã độc.
Những câu hỏi thường gặp
Phần mềm diệt virus báo an toàn thì có thể tiếp tục dùng ví không?
Không thể kết luận chỉ từ một lần quét. Công cụ bảo mật có thể không nhận diện biến thể mới, cấu hình độc hại hoặc dữ liệu đã bị lấy trước đó. Nếu seed phrase hay khóa riêng từng xuất hiện trên thiết bị nghi nhiễm, nên chuyển sang ví mới được tạo trên thiết bị sạch.
Đổi mật khẩu ví có ngăn được kẻ đã lấy seed phrase không?
Không. Mật khẩu của ứng dụng ví thường chỉ bảo vệ việc mở ví trên thiết bị cụ thể. Người có seed phrase hoặc khóa riêng có thể khôi phục ví ở nơi khác. Biện pháp phù hợp là tạo ví mới với seed phrase mới và di chuyển tài sản.
Ví phần cứng có miễn nhiễm với mã độc không?
Ví phần cứng có thể giảm nguy cơ khóa riêng bị trích xuất từ máy tính, nhưng không bảo vệ người dùng khỏi mọi hình thức lừa đảo. Mã độc vẫn có thể thay địa chỉ nhận, dẫn tới website giả hoặc khiến người dùng ký giao dịch không mong muốn. Màn hình của ví phần cứng phải là nơi đối chiếu cuối cùng trước khi xác nhận.
Có nên nhập seed phrase vào website để kiểm tra ví không?
Không. Website khám phá blockchain chỉ cần địa chỉ công khai để hiển thị giao dịch và số dư. Không cung cấp seed phrase hoặc khóa riêng cho trang web, nhân viên hỗ trợ hay người tự nhận có thể khôi phục tài sản.