
Ký message bằng ví crypto là thao tác dùng khóa riêng để tạo chữ ký số cho một thông điệp. Website hoặc ứng dụng có thể dùng chữ ký này để xác minh bạn đang kiểm soát địa chỉ ví mà không cần biết khóa riêng.
Thao tác ký thông điệp thường không tự tạo giao dịch on-chain và không tốn phí mạng. Tuy nhiên, điều đó không có nghĩa mọi yêu cầu ký đều an toàn. Một số chữ ký có thể được dùng để đăng nhập, xác nhận điều khoản, đặt lệnh hoặc cấp quyền liên quan đến tài sản. Người mới cần đọc nội dung thay vì chỉ dựa vào nút Sign trong ví.
Sign message là gì?
Sign message là gì? Đây là quá trình ví tạo một chữ ký mật mã từ thông điệp và khóa riêng của người dùng. Bên yêu cầu có thể kiểm tra chữ ký để xác nhận rằng người ký kiểm soát địa chỉ ví tương ứng.
Khóa riêng không được gửi cho website trong quy trình ký thông thường. Website nhận thông điệp, địa chỉ ví và chữ ký. Tuy vậy, bạn vẫn không nên ký nội dung không hiểu rõ vì chữ ký hợp lệ có thể được ứng dụng sử dụng theo mục đích đã được mã hóa trong thông điệp.
Các trường hợp sử dụng phổ biến gồm:
- Đăng nhập bằng ví mà không cần mật khẩu.
- Chứng minh quyền kiểm soát một địa chỉ.
- Xác nhận điều khoản hoặc yêu cầu ngoài chuỗi.
- Ký lệnh giao dịch trên sàn phi tập trung trước khi lệnh được thực thi.
- Ký dữ liệu có cấu trúc liên quan đến quyền sử dụng token.
Một yêu cầu đăng nhập hợp lý thường cho biết tên miền, địa chỉ ví, mạng blockchain, thời điểm hoặc thời hạn và một giá trị dùng một lần như nonce. Nếu nội dung chỉ là chuỗi ký tự khó đọc, người dùng không thể mặc định rằng đó là yêu cầu đăng nhập vô hại.
Phân biệt ký message, ký giao dịch và cấp quyền token
Ba thao tác có thể xuất hiện trong cùng một ứng dụng phi tập trung nhưng tạo ra hậu quả khác nhau.
| Thao tác | Mục đích thường gặp | Có ghi lên blockchain? | Có thể tốn phí mạng? | Rủi ro cần chú ý |
|---|---|---|---|---|
| Ký message | Đăng nhập, xác minh ví, xác nhận yêu cầu ngoài chuỗi | Thường không | Thường không | Chữ ký có thể chứa lệnh, quyền hoặc điều khoản mà người dùng không nhận ra |
| Ký giao dịch | Chuyển tài sản hoặc gọi hợp đồng thông minh | Có khi được phát lên mạng | Thường có | Có thể chuyển tài sản, tương tác với hợp đồng độc hại hoặc thực hiện nhiều hành động trong một giao dịch |
| Cấp quyền token | Cho phép một địa chỉ hoặc hợp đồng sử dụng token trong giới hạn nhất định | Thường có | Thường có | Bên được cấp quyền có thể chuyển token theo allowance còn hiệu lực |
Ký message
Chữ ký ví crypto đối với message thường được tạo ngoài chuỗi. Việc ký không đồng nghĩa với việc tiền sẽ rời ví ngay lập tức, nhưng chữ ký có thể được gửi tới một hệ thống khác để thực hiện hành động đã định sẵn.
Một số chuẩn thường gặp trên hệ sinh thái Ethereum và các mạng tương thích EVM gồm ký thông điệp theo EIP-191 và ký dữ liệu có cấu trúc theo EIP-712. Dữ liệu EIP-712 có thể dễ đọc hơn vì ví có khả năng hiển thị các trường như tên ứng dụng, hợp đồng, token, số lượng, người được cấp quyền và thời hạn. Khả năng hiển thị thực tế phụ thuộc vào ví và ứng dụng.
Ký giao dịch
Giao dịch có thể chuyển coin gốc, chuyển token hoặc gọi một hàm của hợp đồng thông minh. Trước khi xác nhận, ví thường hiển thị mạng, địa chỉ nhận hoặc hợp đồng, giá trị chuyển và phí dự kiến.
Không phải giao dịch có giá trị chuyển bằng 0 đều an toàn. Một giao dịch không chuyển coin gốc vẫn có thể gọi hợp đồng để approve token, đổi tài sản hoặc thực hiện hành động khác. Nếu chưa quen với ví tự quản, quy trình chuyển crypto từ sàn sang ví an toàn cũng giúp giảm sai sót về mạng và địa chỉ.
Cấp quyền sử dụng token
Approve token là thao tác cho phép một địa chỉ, thường là hợp đồng thông minh, sử dụng token thay mặt bạn trong phạm vi allowance. Đây thường là một giao dịch on-chain, không chỉ là thông điệp đăng nhập.
Ví dụ, một sàn phi tập trung có thể cần quyền sử dụng token trước khi thực hiện hoán đổi. Rủi ro tăng lên khi:
- Địa chỉ spender không đúng với ứng dụng dự định sử dụng.
- Hạn mức cấp quyền cao hơn nhu cầu.
- Quyền không có thời hạn hoặc vẫn tồn tại sau khi bạn ngừng dùng ứng dụng.
- Website hoặc hợp đồng bị giả mạo.
Ngoài giao dịch approve truyền thống, một số token và giao thức hỗ trợ cấp quyền bằng chữ ký, chẳng hạn cơ chế permit. Vì vậy, yêu cầu được ví gọi là message vẫn có thể liên quan đến quyền sử dụng token. Hãy kiểm tra các trường như owner, spender, value, nonce và deadline nếu chúng xuất hiện.
Khi nào chữ ký ví crypto có thể gây rủi ro?
Rủi ro không nằm ở tên nút Sign hay Confirm mà nằm ở nội dung được ký và cách chữ ký được sử dụng.
Nội dung không đọc được
Ví có thể hiển thị dữ liệu dạng hex, chuỗi dài hoặc thông tin đã mã hóa khiến người dùng không xác định được mục đích. Đây thường được gọi là blind signing. Nếu ứng dụng không giải thích rõ nội dung, không nên tiếp tục chỉ vì website hứa tặng token hoặc yêu cầu xác minh khẩn cấp.
Chữ ký chứa quyền hoặc lệnh
Dữ liệu có cấu trúc có thể chứa:
- Địa chỉ hợp đồng.
- Địa chỉ được phép chi tiêu token.
- Tên và số lượng token.
- Giá trị tối đa.
- Thời hạn hiệu lực.
- Nonce chống sử dụng lại.
- Chi tiết lệnh mua, bán hoặc chuyển tài sản.
Nếu một yêu cầu được giới thiệu là đăng nhập nhưng lại hiển thị spender, token, amount, permit hoặc order, hãy dừng lại và kiểm tra.
Tên miền giả mạo
Website phishing có thể sao chép giao diện của ví, sàn hoặc ứng dụng DeFi. Tên miền có thể chỉ khác một ký tự, dùng tên miền phụ gây nhầm lẫn hoặc được gửi qua quảng cáo, tin nhắn và tài khoản mạng xã hội giả. HTTPS chỉ cho biết kết nối được mã hóa, không chứng minh website là chính chủ. Bạn có thể đối chiếu thêm các dấu hiệu phishing crypto và cách xử lý trước khi kết nối ví.
Yêu cầu tạo áp lực
Cảnh báo giả như tài khoản sắp bị khóa, cần xác minh ngay, nhận airdrop sắp hết hạn hoặc phải ký để cứu tài sản thường khiến người dùng bỏ qua bước kiểm tra. Dịch vụ hợp pháp không cần seed phrase hoặc private key để xác minh chữ ký.
Checklist trước khi ký message bằng ví crypto
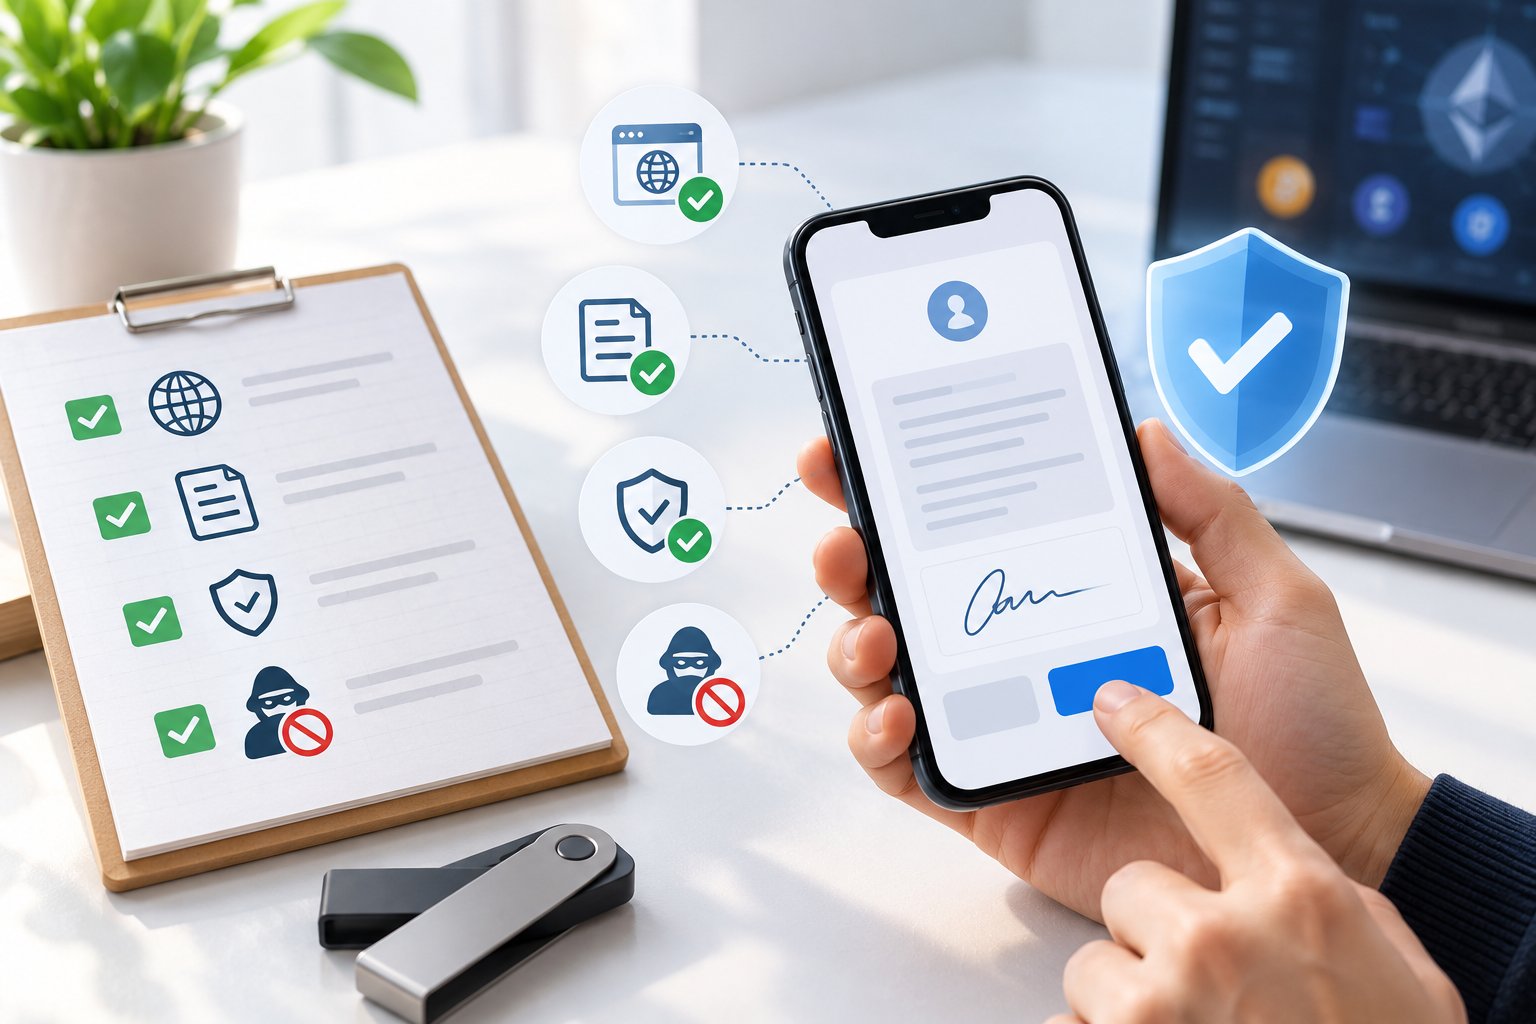
Hãy dừng lại và kiểm tra lần lượt các mục sau.
1. Kiểm tra tên miền
- Tự nhập địa chỉ hoặc dùng dấu trang đã lưu thay vì mở liên kết lạ.
- Đọc toàn bộ tên miền từ phải sang trái để xác định đúng miền chính.
- Kiểm tra lỗi chính tả, ký tự thay thế và tên miền phụ gây nhầm lẫn.
- Không xem biểu tượng ổ khóa hoặc HTTPS là bằng chứng duy nhất.
- Đối chiếu tên miền với kênh chính thức mà bạn đã biết, không chỉ với một tin nhắn vừa nhận.
2. Xác định đúng thao tác
Tự hỏi ứng dụng đang yêu cầu:
- Đăng nhập bằng chữ ký?
- Ký lệnh hoặc điều khoản?
- Gửi một giao dịch on-chain?
- Approve token cho hợp đồng?
- Ký permit để cấp quyền bằng chữ ký?
Nếu mục đích được mô tả trên website không khớp với cửa sổ ví, hãy từ chối.
3. Đọc nội dung yêu cầu ký
Với thông điệp đăng nhập, hãy kiểm tra tên miền, địa chỉ ví, chain ID hoặc mạng, URI, nonce, thời điểm phát hành và thời hạn nếu có. Nội dung nên phù hợp với thao tác vừa chủ động thực hiện.
Với dữ liệu có cấu trúc, cần chú ý:
- Tên ứng dụng và verifying contract.
- Token liên quan.
- Owner và spender.
- Số lượng hoặc hạn mức.
- Deadline hoặc thời gian hết hiệu lực.
- Loại hành động như permit, order, transfer hay swap.
Không hiểu một trường quan trọng đồng nghĩa với chưa đủ thông tin để ký.
4. Kiểm tra mạng và địa chỉ hợp đồng
Bảo đảm ví đang ở đúng blockchain mà ứng dụng công bố. Cùng một tên token có thể xuất hiện trên nhiều mạng hoặc bị kẻ xấu tạo bản giả. Địa chỉ hợp đồng cần được đối chiếu qua nguồn chính thức của dự án và trình khám phá blockchain phù hợp.
5. Xem phạm vi quyền
Nếu đây là approve hoặc permit, hãy kiểm tra quyền được cấp cho ai, token nào và hạn mức bao nhiêu. Chỉ cấp phạm vi cần thiết cho thao tác đang thực hiện khi giao diện cho phép lựa chọn.
6. Kiểm tra mô phỏng nhưng không phụ thuộc hoàn toàn
Một số ví có thể mô phỏng thay đổi số dư hoặc cảnh báo hợp đồng đáng ngờ. Đây là lớp hỗ trợ hữu ích, không phải bảo đảm tuyệt đối. Kết quả mô phỏng có thể thiếu, không chính xác hoặc không hỗ trợ mọi mạng và hợp đồng.
7. Giữ bí mật thông tin khôi phục ví
Ký message hợp lệ diễn ra trong ứng dụng ví và không yêu cầu nhập seed phrase hoặc private key vào website. Để xây dựng thói quen an toàn toàn diện hơn, người mới nên nắm các nguyên tắc bảo vệ tài sản crypto trước khi dùng ứng dụng phi tập trung.
Cách từ chối yêu cầu ký không rõ ràng
Nếu thông tin không đầy đủ hoặc không khớp, hãy làm theo thứ tự sau:
- Chọn Reject, Cancel hoặc đóng cửa sổ yêu cầu trong ví.
- Không thử ký lại nhiều lần theo hướng dẫn của người lạ.
- Ngắt kết nối website khỏi ví nếu không còn nhu cầu sử dụng.
- Đóng trang và mở lại dịch vụ từ địa chỉ chính thức đã tự xác minh.
- Không gửi ảnh seed phrase, private key, mã khôi phục hoặc mã xác thực cho bộ phận hỗ trợ.
- Nếu cần trợ giúp, chỉ liên hệ qua kênh chính thức đã được kiểm tra độc lập.
Từ chối chữ ký thường không làm mất tài sản và không cần trả phí mạng vì chưa có giao dịch được phát đi. Đừng để thông báo đếm ngược hoặc lời đe dọa khiến bạn xác nhận vội.
Xử lý thế nào nếu đã ký hoặc cấp quyền?
Cách xử lý phụ thuộc vào thao tác đã thực hiện.
Nếu chỉ ký thông điệp đăng nhập
- Ngắt kết nối website khỏi ví.
- Đăng xuất hoặc thu hồi phiên đăng nhập nếu ứng dụng có chức năng này.
- Kiểm tra hoạt động tài khoản và thông báo liên quan.
- Không giả định ngắt kết nối sẽ làm chữ ký cũ mất hiệu lực; hiệu lực phụ thuộc vào nội dung, nonce, deadline và hệ thống xác minh.
Ký message thông thường không làm lộ seed phrase. Tuy nhiên, nếu bạn đã nhập seed phrase hoặc private key vào website, đó không còn là sự cố chữ ký đơn thuần. Hãy coi ví đã bị xâm phạm và ưu tiên chuyển tài sản còn lại sang một ví mới được tạo trong môi trường tin cậy.
Nếu đã approve token
Kiểm tra allowance trên đúng mạng và thu hồi các quyền không còn cần thiết. Việc disconnect website không tự xóa allowance đã ghi trên blockchain. Hướng dẫn kiểm tra và thu hồi quyền truy cập token giúp phân biệt thao tác revoke với việc chỉ ngắt kết nối ví.
Thu hồi quyền thường cần một giao dịch on-chain và có thể phát sinh phí mạng. Revoke cũng không thể đảo ngược giao dịch chuyển tài sản đã hoàn tất.
Nếu đã ký giao dịch
Kiểm tra trạng thái giao dịch trên trình khám phá blockchain của đúng mạng. Nếu giao dịch đã được xác nhận, blockchain thường không có cơ chế hoàn tác chỉ vì người gửi đổi ý. Hãy kiểm tra số dư, lịch sử chuyển token, quyền đã cấp và những giao dịch liên quan.
Không làm theo người tự xưng là chuyên gia khôi phục tài sản nếu họ yêu cầu trả phí trước, ký thêm message hoặc cung cấp seed phrase. Đây có thể là một lớp lừa đảo tiếp theo.
Câu hỏi thường gặp
Ký message có mất phí gas không?
Thông thường, tạo chữ ký ngoài chuỗi không tốn gas. Nếu chữ ký sau đó được đưa vào một giao dịch on-chain, bên gửi giao dịch có thể phải trả phí mạng. Hãy phân biệt cửa sổ Sign với cửa sổ xác nhận giao dịch và phí.
Ký message có làm mất coin hoặc token ngay không?
Một chữ ký đăng nhập thông thường không trực tiếp chuyển tài sản. Tuy nhiên, không nên kết luận mọi message đều vô hại. Chữ ký có thể đại diện cho permit, lệnh giao dịch hoặc quyền khác tùy nội dung và giao thức.
Chữ ký có làm lộ private key không?
Quy trình ký mật mã đúng cách không gửi private key cho website. Rủi ro xuất hiện khi người dùng nhập seed phrase hoặc private key vào trang giả, cài ví giả, dùng thiết bị bị xâm nhập hoặc ký dữ liệu nguy hiểm.
Disconnect ví có hủy chữ ký và quyền token không?
Không. Disconnect thường chỉ chấm dứt kết nối giao diện giữa website và ví. Nó không tự hủy allowance on-chain, giao dịch đã xác nhận hoặc mọi chữ ký đã tạo. Cần xử lý từng loại quyền theo cơ chế tương ứng.
Ví phần cứng có giúp ký message an toàn hơn không?
Ví phần cứng giúp khóa riêng không rời thiết bị trong điều kiện sử dụng đúng, nhưng không thể tự hiểu ý định của người dùng. Nếu bạn xác nhận dữ liệu độc hại hoặc blind signing, thiết bị vẫn có thể tạo chữ ký hợp lệ. Hãy đối chiếu thông tin trên màn hình thiết bị và chỉ ký khi hiểu rõ yêu cầu.
Nguyên tắc quan trọng nhất khi ký message bằng ví crypto là: hiểu nội dung trước, xác minh tên miền độc lập và từ chối nếu mục đích không rõ ràng. Nút Sign không phải lúc nào cũng tương đương với đăng nhập, còn nút Confirm không chỉ dùng để chuyển coin.