
Mã chống phishing trên sàn là một chuỗi ký tự do người dùng tự thiết lập. Sau khi kích hoạt, sàn có thể hiển thị chuỗi này trong một số email gửi đến tài khoản của bạn. Mục đích là tạo thêm dấu hiệu nhận biết email có khả năng đến từ hệ thống chính thức.
Tuy nhiên, mã này chỉ là một lớp hỗ trợ. Email có đúng mã vẫn cần được kiểm tra tên miền người gửi, địa chỉ liên kết, nội dung yêu cầu và trạng thái tài khoản. Nếu chưa quen với các hình thức giả mạo, bạn nên tìm hiểu thêm về dấu hiệu phishing crypto và cách xử lý trước khi thao tác với email liên quan đến tài sản.
Mã chống phishing trên sàn là gì?
Mã chống phishing, còn được gọi là anti phishing code, thường là một cụm chữ hoặc ký tự do chủ tài khoản đặt trong phần bảo mật của sàn. Khi tính năng hoạt động, mã có thể xuất hiện trong các email thuộc phạm vi mà sàn hỗ trợ.
Ví dụ, nếu bạn đặt một cụm dễ nhận ra nhưng không chứa thông tin nhạy cảm, email chính thức đủ điều kiện có thể hiển thị đúng cụm đó. Khi email hiển thị mã khác, đây là tín hiệu cần dừng lại và xác minh.
Cần lưu ý ba giới hạn:
- Không phải sàn nào cũng cung cấp tính năng này.
- Không phải mọi loại email từ một sàn đều nhất thiết hiển thị mã.
- Mã chống phishing không phải mật khẩu, mã OTP hay chữ ký mật mã chứng minh tuyệt đối nguồn gửi.
Phạm vi áp dụng và vị trí hiển thị phụ thuộc vào từng sàn. Người dùng nên đọc hướng dẫn trong ứng dụng hoặc website chính thức thay vì suy đoán dựa trên email nhận được.
Mã chống phishing giúp nhận biết email như thế nào?
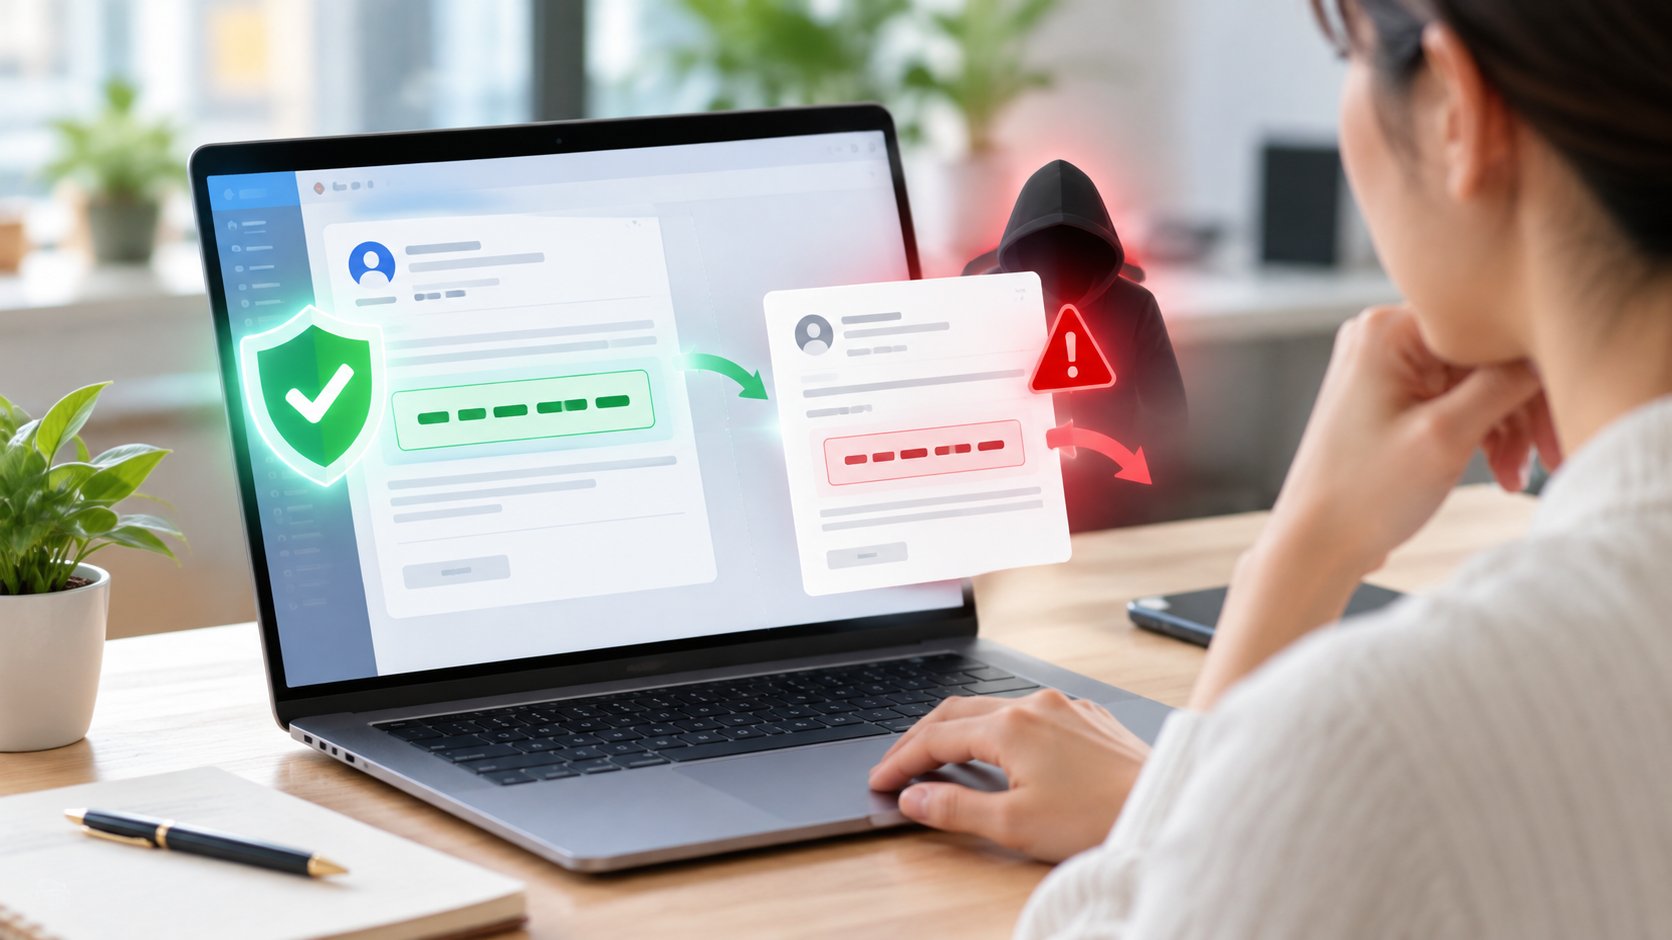
Mã phát huy tác dụng khi người dùng biết chính xác chuỗi mình đã đặt và chủ động tìm chuỗi đó trong email. Có thể hiểu cách sử dụng qua ba tình huống:
| Trạng thái trong email | Cách hiểu phù hợp | Hành động nên làm |
|---|---|---|
| Mã đúng như đã thiết lập | Là một dấu hiệu hỗ trợ nhận diện | Tiếp tục kiểm tra người gửi, tên miền và liên kết |
| Mã bị thiếu | Email chưa được xác minh; cũng có thể loại email đó không hỗ trợ mã | Không bấm liên kết, kiểm tra thông tin qua ứng dụng hoặc website chính thức |
| Mã hiển thị sai | Có thể là email giả, email cũ hoặc vấn đề cần xác minh | Dừng thao tác và liên hệ hỗ trợ qua kênh chính thức |
Mã đặc biệt hữu ích trước những email tạo cảm giác khẩn cấp như cảnh báo đăng nhập, yêu cầu xác minh tài khoản, thông báo rút tiền hoặc đề nghị cập nhật bảo mật. Kẻ gian thường thúc giục người nhận hành động ngay để họ bỏ qua bước kiểm tra.
Dù vậy, mã không nên được xem là dấu hiệu duy nhất. Nếu mã từng xuất hiện trong email bị lộ, ảnh chụp màn hình công khai hoặc hộp thư đã bị xâm nhập, kẻ giả mạo có thể biết và sao chép mã đó.
Vì sao đúng mã vẫn chưa đủ để tin email?
Nhận biết email giả mạo sàn cần dựa trên nhiều tín hiệu độc lập. Một email có đúng anti phishing code nhưng dẫn đến website giả vẫn nguy hiểm.
Kiểm tra địa chỉ người gửi thực tế
Tên hiển thị như “Hỗ trợ”, “Security” hoặc tên một sàn có thể được đặt tùy ý. Hãy mở phần thông tin người gửi để xem đầy đủ địa chỉ email, đồng thời kiểm tra trường trả lời nếu ứng dụng email hiển thị.
Tên miền phải khớp với tên miền mà sàn công bố trên website hoặc ứng dụng chính thức. Cần chú ý ký tự gần giống, dấu gạch, phần mở rộng khác và tên miền phụ được sắp xếp nhằm gây nhầm lẫn.
Kiểm tra đích đến của liên kết
Chữ hiển thị trên nút bấm không nhất thiết là địa chỉ thật. Trên thiết bị hỗ trợ, có thể xem trước URL mà không mở trang. Nếu không thể kiểm tra an toàn, hãy bỏ qua liên kết và tự mở ứng dụng sàn hoặc nhập địa chỉ đã lưu trước đó.
Không đăng nhập, nhập OTP, mật khẩu, seed phrase hay khóa riêng trên trang được mở từ một email đáng ngờ. Một sàn giao dịch cũng cần được đánh giá độc lập bằng quy trình kiểm tra sàn crypto uy tín, thay vì chỉ dựa vào giao diện chuyên nghiệp hoặc email quảng bá.
Đối chiếu nội dung trong tài khoản
Nếu email thông báo đăng nhập, thay đổi bảo mật hoặc giao dịch, hãy tự truy cập ứng dụng hay website chính thức để xem lịch sử hoạt động và thông báo. Không dùng số điện thoại, tài khoản mạng xã hội hoặc đường dẫn hỗ trợ nằm trong chính email đang bị nghi ngờ.
Không tin email chỉ vì hình thức đẹp
Logo, màu sắc, tên nhân viên và chữ ký cuối thư đều có thể bị sao chép. Ngôn ngữ trôi chảy hoặc email không có lỗi chính tả cũng không chứng minh người gửi là chính thức.
Cách tạo anti phishing code an toàn
Giao diện thiết lập khác nhau giữa các sàn, nhưng quy trình tổng quát gồm:
- Tự mở ứng dụng hoặc website chính thức từ địa chỉ đã xác minh.
- Vào khu vực tài khoản, bảo mật hoặc chống phishing.
- Đọc mô tả để biết mã sẽ xuất hiện trong những loại email nào.
- Tạo chuỗi dễ nhận ra nhưng không chứa dữ liệu nhạy cảm.
- Xác nhận thay đổi bằng phương thức bảo mật mà sàn yêu cầu.
- Ghi nhớ chính xác mã và kiểm tra các email hợp lệ phát sinh sau đó.
Nên dùng nội dung nào?
Có thể chọn một cụm từ riêng, dễ nhận diện và không liên quan đến thông tin đăng nhập. Chẳng hạn, một tổ hợp từ vô nghĩa với người ngoài sẽ phù hợp hơn họ tên hoặc ngày sinh. Hãy tuân thủ giới hạn ký tự do sàn quy định nếu có.
Không đưa dữ liệu nào vào mã?
Không dùng:
- Mật khẩu tài khoản hoặc mật khẩu email.
- Mã OTP, mã dự phòng hay mã PIN.
- Seed phrase, khóa riêng hoặc khóa API.
- Số điện thoại, ngày sinh, giấy tờ định danh hay mã tài khoản.
- Địa chỉ ví đang nắm giữ tài sản nếu không cần thiết.
- Câu trả lời bảo mật hoặc thông tin được dùng để khôi phục tài khoản.
Không tái sử dụng mã chống phishing làm mật khẩu ở bất kỳ dịch vụ nào. Mã này có thể được gửi trong email và không được thiết kế để trở thành bí mật xác thực.
Cách xử lý email thiếu hoặc hiển thị sai mã
Khi mã không xuất hiện hoặc không khớp, không nên lập tức kết luận chắc chắn rằng email là giả. Tính năng có thể không áp dụng cho mọi loại thư, hoặc email cũ có thể chứa mã trước khi bạn thay đổi. Tuy nhiên, email đó phải được xem là chưa xác minh.
Hãy thực hiện theo trình tự sau:
- Dừng tương tác: Không bấm liên kết, tải tệp, quét mã QR, gọi số điện thoại hoặc trả lời email.
- Đối chiếu phạm vi tính năng: Tự mở trung tâm trợ giúp chính thức để xem loại email đó có phải hiển thị mã hay không.
- Đăng nhập bằng đường dẫn độc lập: Dùng ứng dụng đã cài đặt hoặc địa chỉ website đã lưu, không dùng nút trong email.
- Kiểm tra hoạt động tài khoản: Xem phiên đăng nhập, thiết bị, giao dịch, yêu cầu rút tiền và thay đổi bảo mật gần đây.
- Báo cáo email: Gửi thông tin cho bộ phận hỗ trợ qua kênh được công bố trong ứng dụng hoặc website chính thức.
- Xóa hoặc đánh dấu lừa đảo: Chỉ thực hiện sau khi đã lưu thông tin cần thiết cho việc báo cáo, nếu có.
Nếu đã bấm liên kết nhưng chưa nhập thông tin, hãy đóng trang và không tải hay cài đặt tệp được đề xuất. Nếu đã nhập mật khẩu, OTP hoặc cấp quyền truy cập, cần xử lý như một sự cố bảo mật: đổi mật khẩu từ thiết bị đáng tin cậy, kiểm tra email, đăng xuất phiên lạ, rà soát khóa API và liên hệ sàn. Hướng dẫn về xử lý lừa đảo crypto an toàn có thể giúp bạn sắp xếp các bước theo mức độ khẩn cấp.
Nếu seed phrase hoặc khóa riêng đã bị tiết lộ, chỉ đổi mật khẩu sàn là không đủ vì dữ liệu đó liên quan trực tiếp đến quyền kiểm soát ví. Không cung cấp thêm thông tin cho người tự xưng là nhân viên hỗ trợ hoặc dịch vụ thu hồi tài sản.
Tăng cường bảo mật email và tài khoản sàn
Bảo mật email sàn crypto cần nhiều lớp, bởi hộp thư thường được dùng để xác nhận đăng nhập, thay đổi mật khẩu và nhận cảnh báo.
- Dùng mật khẩu riêng cho email và cho từng tài khoản sàn.
- Bật phương thức xác thực hai bước phù hợp mà dịch vụ hỗ trợ.
- Kiểm tra phiên đăng nhập, thiết bị và quy tắc chuyển tiếp trong hộp thư.
- Không công khai ảnh chụp email có chứa mã chống phishing hoặc thông tin tài khoản.
- Giới hạn và rà soát khóa API; không cấp quyền rút tiền nếu không cần.
- Bật cảnh báo đăng nhập và giao dịch nếu sàn cung cấp.
- Cân nhắc dùng whitelist địa chỉ rút tiền như một lớp hạn chế bổ sung, sau khi hiểu rõ cơ chế và quy trình cập nhật.
- Lưu website chính thức bằng dấu trang và ưu tiên mở sàn từ dấu trang hoặc ứng dụng đã xác minh.
Không lớp bảo vệ đơn lẻ nào loại bỏ hoàn toàn rủi ro. Mã chống phishing hỗ trợ phát hiện một số email bất thường; xác thực hai bước bảo vệ bước đăng nhập; whitelist hỗ trợ kiểm soát đích rút tiền. Các lớp này cần được dùng cùng nhau.
Checklist kiểm tra email từ sàn crypto
Trước khi làm theo một email liên quan đến tài khoản hoặc tài sản, hãy tự hỏi:
- Email này có đúng mã chống phishing đã thiết lập không?
- Loại email này có thuộc phạm vi hiển thị mã của sàn không?
- Địa chỉ người gửi và tên miền có khớp nguồn chính thức không?
- Liên kết thực tế có dẫn đúng tên miền không?
- Email có yêu cầu mật khẩu, OTP, seed phrase hoặc khóa riêng không?
- Nội dung có tạo áp lực phải xử lý ngay hoặc đe dọa khóa tài khoản không?
- Thông báo tương ứng có xuất hiện khi tự mở ứng dụng hoặc website chính thức không?
Chỉ tiếp tục khi các tín hiệu đều nhất quán. Nếu còn nghi ngờ, bỏ qua liên kết trong email và xác minh qua kênh chính thức. Mã chống phishing là một dấu hiệu hữu ích, nhưng thói quen kiểm tra độc lập mới là nền tảng để nhận biết email giả mạo sàn.