
Nếu dịch vụ hỗ trợ đầy đủ, passkey thường nên được ưu tiên hơn SMS 2FA vì có khả năng chống lừa đảo đăng nhập tốt hơn và không phụ thuộc vào số điện thoại. Tuy nhiên, passkey chỉ thực sự an toàn khi người dùng đã chuẩn bị thiết bị dự phòng, bảo vệ tài khoản đồng bộ và kiểm tra kỹ phương thức khôi phục.
Đối với tài khoản sàn crypto, email và trình quản lý mật khẩu, lựa chọn thực tế thường là: passkey hoặc khóa bảo mật làm phương thức chính, ứng dụng xác thực 2FA làm dự phòng, SMS chỉ dùng khi dịch vụ bắt buộc hoặc không có lựa chọn khác.
Kết luận nhanh: Passkey an toàn hơn SMS 2FA
| Tiêu chí | SMS 2FA | Passkey |
|---|---|---|
| Chống chiếm SIM | Yếu, vì mã được gửi qua số điện thoại | Tốt, không dựa vào SIM |
| Chống trang đăng nhập giả | Hạn chế, người dùng vẫn có thể nhập mã vào trang giả | Tốt hơn nhờ xác minh đúng tên miền |
| Khi mất điện thoại | Có thể lấy lại số qua nhà mạng, nhưng đây cũng là điểm có thể bị lợi dụng | Cần thiết bị khác, bản đồng bộ hoặc phương thức khôi phục đã chuẩn bị |
| Mức độ tiện dụng | Dễ hiểu, dùng được trên hầu hết điện thoại | Đăng nhập nhanh nhưng phụ thuộc mức hỗ trợ của dịch vụ và thiết bị |
| Rủi ro từ bên trung gian | Phụ thuộc nhà mạng và quy trình cấp lại SIM | Phụ thuộc cách lưu passkey và bảo mật tài khoản đồng bộ |
| Phù hợp làm phương thức chính | Không nên nếu có lựa chọn mạnh hơn | Nên ưu tiên khi dịch vụ triển khai đúng và có kế hoạch dự phòng |
Passkey không biến tài khoản thành bất khả xâm phạm. Nếu kẻ gian đã kiểm soát thiết bị đang mở khóa, phiên đăng nhập hiện có hoặc email khôi phục, tài khoản vẫn có thể gặp rủi ro. Hiệu quả bảo vệ còn phụ thuộc vào toàn bộ quy trình bảo mật tài sản crypto, không chỉ một nút bật xác thực.
SMS 2FA và passkey hoạt động như thế nào?
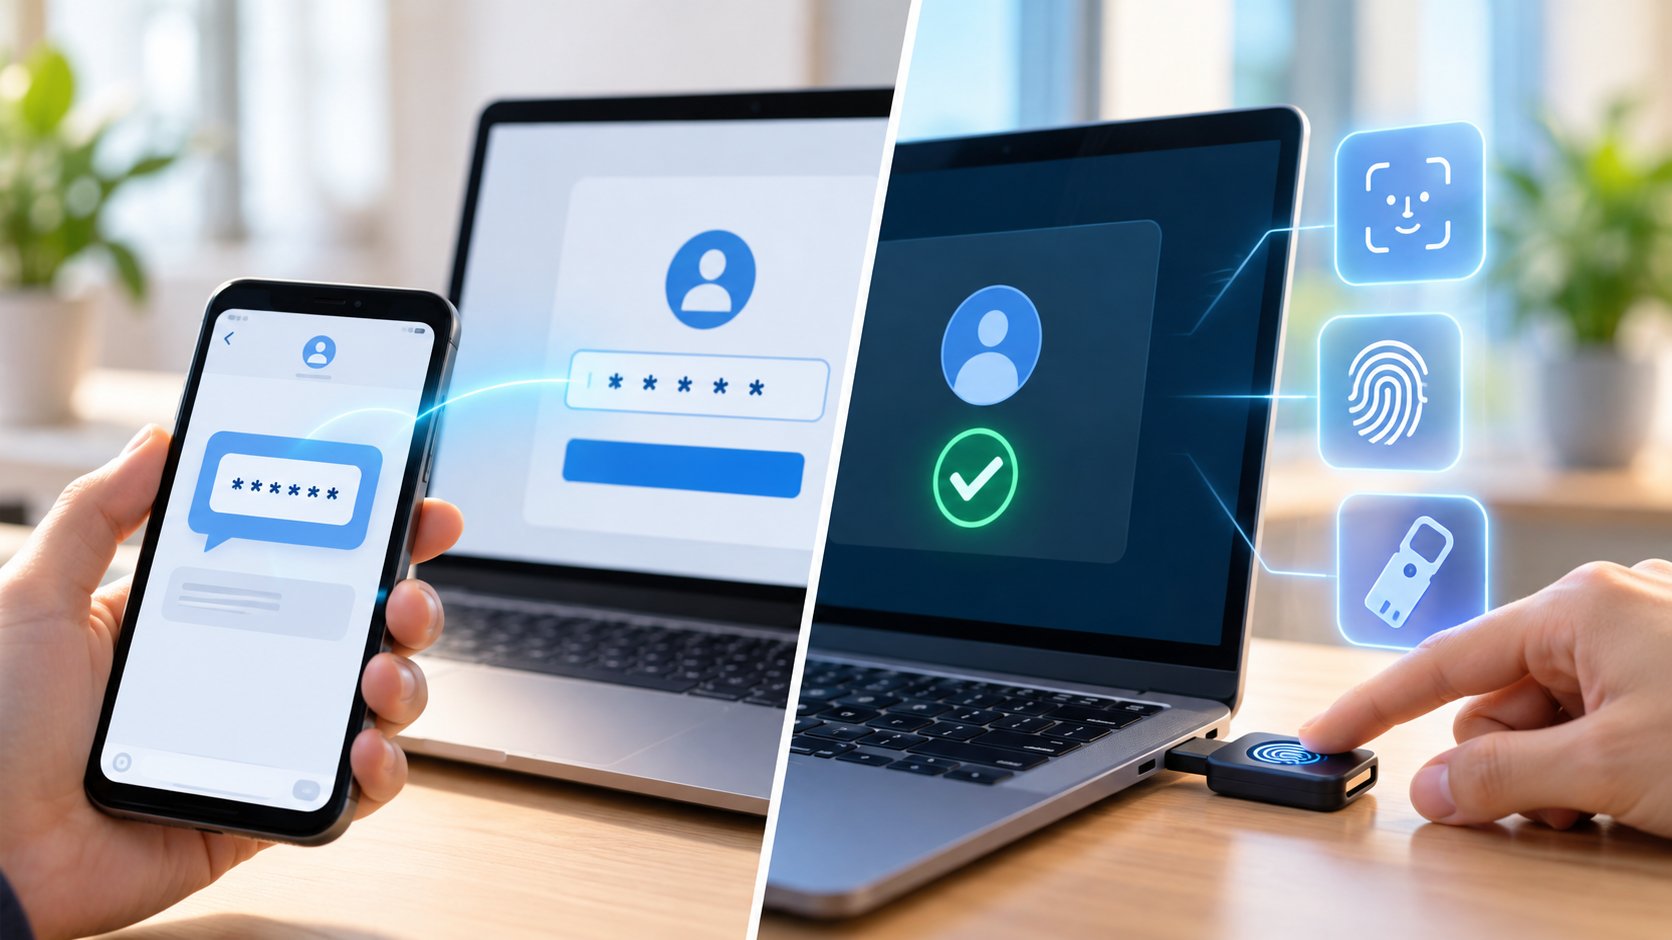
SMS 2FA
SMS 2FA thường hoạt động theo hai bước:
- Người dùng nhập mật khẩu.
- Dịch vụ gửi mã dùng một lần đến số điện thoại đã đăng ký.
Cách này bổ sung một lớp bảo vệ so với chỉ dùng mật khẩu. Người biết mật khẩu vẫn cần nhận được mã SMS để đăng nhập.
Điểm yếu là quyền kiểm soát số điện thoại không hoàn toàn nằm trong tay người dùng. Kẻ gian có thể tìm cách chiếm SIM, lừa bộ phận hỗ trợ cấp lại SIM, lợi dụng số điện thoại bị tái sử dụng hoặc dụ nạn nhân nhập mã vào trang giả. Mã SMS cũng không tự kiểm tra người dùng đang đăng nhập đúng website hay không.
Passkey
Passkey sử dụng một cặp khóa mật mã:
- Khóa công khai được lưu tại dịch vụ.
- Khóa riêng nằm trên thiết bị, khóa bảo mật vật lý hoặc hệ thống đồng bộ passkey của người dùng.
Khi đăng nhập, thiết bị dùng khóa riêng để xác nhận yêu cầu. Khóa riêng không được gửi cho website. Người dùng thường mở passkey bằng mã PIN, vân tay, khuôn mặt hoặc cơ chế khóa màn hình của thiết bị.
Passkey được gắn với tên miền hợp lệ, nên một website giả mạo thường không thể yêu cầu passkey dành cho website thật. Đây là khác biệt quan trọng so với SMS và mã từ ứng dụng xác thực, vốn vẫn có thể bị người dùng cung cấp cho kẻ lừa đảo.
Tùy dịch vụ, passkey có thể thay thế cả mật khẩu lẫn bước xác thực thứ hai, hoặc được dùng như một phương thức xác minh bổ sung. Vì vậy, cần đọc đúng phần cài đặt của từng sàn, email hay trình quản lý mật khẩu thay vì mặc định mọi passkey hoạt động giống nhau.
So sánh SMS 2FA và passkey theo từng rủi ro
Khả năng chống chiếm SIM
SMS 2FA chịu ảnh hưởng trực tiếp từ việc chiếm SIM. Nếu kẻ gian giành được quyền nhận tin nhắn của số điện thoại, mã đăng nhập và mã khôi phục gửi qua SMS có thể bị chuyển sang thiết bị của họ.
Passkey không phụ thuộc vào SIM, nên việc chuyển số điện thoại sang SIM khác không trực tiếp cung cấp passkey cho kẻ gian. Tuy vậy, lợi thế này có thể bị giảm nếu dịch vụ vẫn cho phép đặt lại tài khoản chỉ bằng SMS.
Do đó, sau khi bật passkey, cần kiểm tra:
- SMS còn được phép dùng để đăng nhập hay không.
- Số điện thoại có thể tự đặt lại passkey hay không.
- Bộ phận hỗ trợ có thể bỏ qua passkey bằng quy trình xác minh yếu hay không.
- Có cảnh báo khi phương thức bảo mật hoặc thông tin khôi phục bị thay đổi hay không.
Một tài khoản dùng passkey nhưng vẫn cho khôi phục dễ dàng qua SMS có thể chỉ mạnh bằng mắt xích khôi phục yếu nhất.
Khả năng chống lừa đảo đăng nhập
SMS 2FA không nhận biết trang web thật hay giả. Một trang giả có thể thu thập mật khẩu và yêu cầu nạn nhân nhập mã SMS ngay lập tức. Kẻ gian sau đó dùng thông tin này trên trang thật trước khi mã hết hiệu lực.
Ứng dụng xác thực 2FA dùng mã theo thời gian giúp loại bỏ phụ thuộc vào nhà mạng, nhưng mã vẫn có thể bị nhập vào trang giả. Vì thế, ứng dụng xác thực thường tốt hơn SMS trong việc chống chiếm SIM, nhưng không chống phishing tốt bằng passkey hoặc khóa bảo mật theo chuẩn FIDO.
Passkey xác minh nguồn gốc website trước khi thực hiện đăng nhập. Nếu tên miền không khớp, thiết bị sẽ không cung cấp thông tin xác thực phù hợp. Người dùng vẫn phải cảnh giác với ứng dụng điều khiển từ xa, phần mềm độc hại, phiên đăng nhập bị đánh cắp và các yêu cầu phê duyệt giao dịch sau khi đã đăng nhập.
Rủi ro khi mất thiết bị
Với SMS 2FA, người dùng có thể yêu cầu nhà mạng cấp lại SIM. Quy trình này thuận tiện nhưng đồng thời tạo ra một kênh có thể bị giả mạo hoặc lợi dụng.
Với passkey, hậu quả phụ thuộc vào loại passkey:
- Passkey đồng bộ: có thể xuất hiện trên thiết bị khác đăng nhập cùng hệ sinh thái. Tài khoản đồng bộ phải được bảo vệ chặt chẽ.
- Passkey gắn với thiết bị: không tự chuyển sang thiết bị mới. Người dùng cần passkey thứ hai, khóa bảo mật dự phòng hoặc phương thức khôi phục khác.
- Passkey lưu trong trình quản lý mật khẩu: khả năng truy cập phụ thuộc vào quy trình mở khóa và khôi phục trình quản lý đó.
Mất điện thoại không đồng nghĩa người nhặt được có thể sử dụng passkey ngay, vì thiết bị thường còn được bảo vệ bằng mã khóa hoặc sinh trắc học. Tuy nhiên, nếu điện thoại đang mở khóa hoặc mã khóa đã bị lộ, rủi ro sẽ tăng đáng kể.
Trước khi đổi hoặc xóa điện thoại cũ, người dùng crypto cũng nên hoàn thành quy trình sao lưu ví khi đổi điện thoại. Việc chuyển passkey, ứng dụng xác thực và ví crypto là các nhiệm vụ khác nhau, không nên coi bản sao của một thứ là bản sao của tất cả.
Quy trình khôi phục
SMS có ưu điểm là quen thuộc và dễ phục hồi khi người dùng vẫn kiểm soát số điện thoại. Đổi lại, quy trình khôi phục phụ thuộc vào nhà mạng và chính sách hỗ trợ của dịch vụ.
Passkey có thể an toàn hơn nhưng đòi hỏi chuẩn bị trước. Nếu chỉ tạo một passkey trên một thiết bị rồi làm mất thiết bị đó, người dùng có thể phải dựa vào email, mã dự phòng hoặc quy trình xác minh danh tính của nền tảng.
Một kế hoạch khôi phục hợp lý nên có ít nhất hai đường truy cập độc lập. Ví dụ:
- Một passkey trên thiết bị chính và một khóa bảo mật được cất riêng.
- Passkey đồng bộ cùng mã khôi phục được lưu ngoại tuyến.
- Khóa bảo mật chính và khóa bảo mật dự phòng.
- Passkey làm phương thức chính, ứng dụng xác thực làm phương thức dự phòng nếu dịch vụ cho phép.
Không nên chụp màn hình mã dự phòng rồi để chung trong thư viện ảnh trên chính điện thoại dùng để đăng nhập.
Passkey, ứng dụng xác thực và khóa bảo mật khác nhau ra sao?
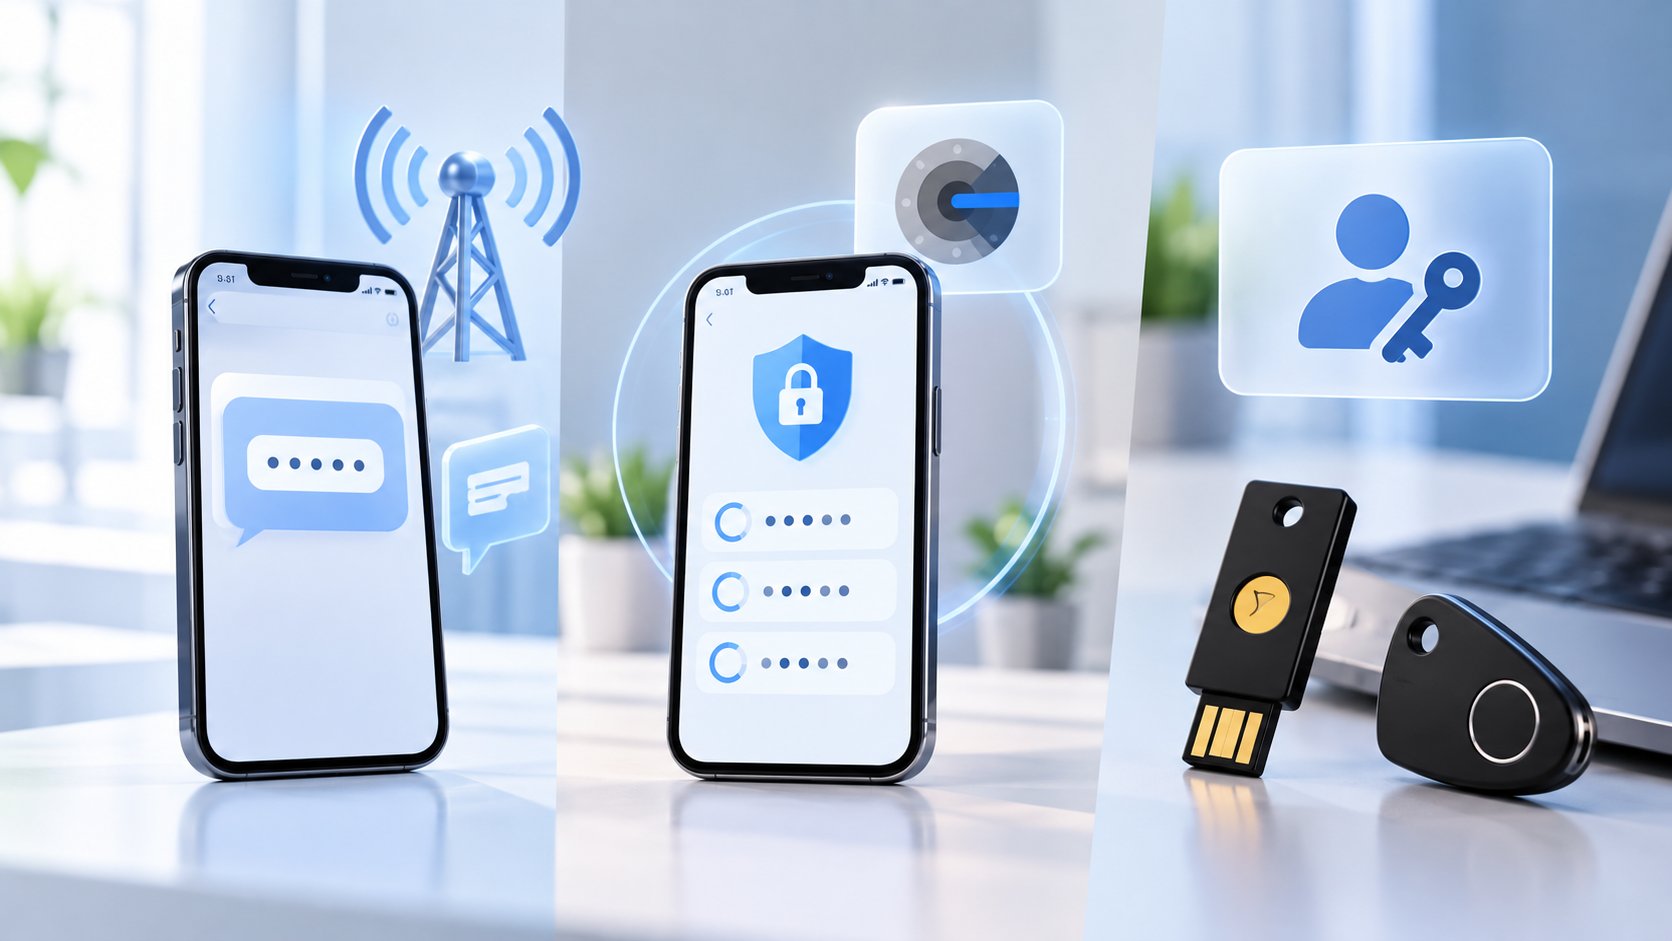
Ba phương thức này có thể cùng xuất hiện trong phần bảo mật tài khoản nhưng không hoàn toàn giống nhau.
Ứng dụng xác thực 2FA
Ứng dụng xác thực tạo mã dùng một lần theo thời gian. Phương thức này:
- Không cần nhận SMS.
- Tránh phần lớn rủi ro chiếm SIM.
- Có thể dùng khi điện thoại không có sóng di động.
- Vẫn có thể bị phishing theo thời gian thực.
- Cần sao lưu hoặc chuyển dữ liệu đúng cách khi đổi máy.
Nếu ứng dụng hỗ trợ đồng bộ, cần bảo vệ tài khoản đồng bộ. Nếu không đồng bộ, người dùng phải lưu khóa thiết lập, mã dự phòng hoặc thiết lập lại từng tài khoản trước khi xóa thiết bị cũ.
Passkey đồng bộ
Passkey đồng bộ ưu tiên sự thuận tiện. Người dùng có thể đăng nhập trên nhiều thiết bị thuộc cùng một hệ sinh thái hoặc thông qua trình quản lý passkey tương thích.
Rủi ro tập trung nằm ở tài khoản dùng để đồng bộ. Nếu tài khoản này bị chiếm và quy trình khôi phục quá yếu, nhiều passkey có thể cùng chịu ảnh hưởng. Vì vậy, tài khoản đồng bộ phải có mật khẩu mạnh, phương thức chống phishing và thiết bị tin cậy.
Khóa bảo mật vật lý
Khóa bảo mật tài khoản là thiết bị phần cứng dùng để xác minh đăng nhập. Loại hỗ trợ FIDO có khả năng chống phishing tương tự passkey và thường phù hợp với tài khoản giá trị cao.
Hạn chế chính là người dùng có thể làm mất hoặc làm hỏng khóa. Nếu chọn phương án này, nên đăng ký nhiều hơn một khóa khi dịch vụ cho phép và cất khóa dự phòng ở vị trí tách biệt. Cũng cần kiểm tra cổng kết nối và khả năng tương thích với điện thoại, máy tính đang sử dụng.
| Nhu cầu | Lựa chọn nên ưu tiên |
|---|---|
| Chống chiếm SIM | Passkey, khóa bảo mật hoặc ứng dụng xác thực |
| Chống phishing đăng nhập | Passkey hoặc khóa bảo mật FIDO |
| Dễ khôi phục trên thiết bị mới | Passkey đồng bộ, đi kèm bảo vệ tài khoản đồng bộ |
| Dự phòng khi không có passkey | Ứng dụng xác thực và mã dự phòng |
| Dịch vụ chỉ hỗ trợ SMS | Dùng SMS nhưng tăng cường bảo vệ số điện thoại và email |
Thứ tự thiết lập bảo mật thực tế
Không nên bắt đầu bằng tài khoản sàn trong khi email khôi phục còn yếu. Email thường có thể nhận liên kết đặt lại mật khẩu, cảnh báo đăng nhập và thông báo thay đổi bảo mật. Trình quản lý mật khẩu lại là nơi tạo và lưu mật khẩu riêng cho email lẫn sàn.
Trình tự thực tế có thể thực hiện như sau.
Bước 1: Chuẩn bị trình quản lý mật khẩu
- Chọn trình quản lý mật khẩu có nguồn tải chính thức và quy trình khôi phục rõ ràng.
- Tạo mật khẩu chính dài, duy nhất và chưa dùng ở nơi khác.
- Lưu thông tin khôi phục theo hướng dẫn của sản phẩm ở nơi ngoại tuyến an toàn.
- Không lưu mật khẩu chính trong chính kho mật khẩu mà nó bảo vệ.
Ở giai đoạn này, mục tiêu là có công cụ để tạo mật khẩu riêng cho email và sàn. Chưa nên phụ thuộc hoàn toàn vào một passkey duy nhất trên điện thoại.
Bước 2: Khóa chặt email chính
- Đổi sang mật khẩu duy nhất được tạo bởi trình quản lý mật khẩu.
- Đăng xuất các phiên và thiết bị không nhận ra.
- Bật passkey hoặc khóa bảo mật nếu nhà cung cấp hỗ trợ.
- Đăng ký phương thức dự phòng độc lập.
- Lưu mã khôi phục ngoại tuyến.
- Kiểm tra email và số điện thoại dùng để khôi phục.
- Xóa phương thức cũ, yếu hoặc không còn kiểm soát nếu hệ thống cho phép.
Nếu email chỉ hỗ trợ ứng dụng xác thực và SMS, nên chọn ứng dụng xác thực làm phương thức chính, đồng thời hạn chế SMS ở mức dịch vụ cho phép.
Bước 3: Hoàn thiện bảo mật trình quản lý mật khẩu
Sau khi email đã được bảo vệ, quay lại tài khoản quản lý mật khẩu để:
- Bật passkey hoặc khóa bảo mật nếu được hỗ trợ.
- Đăng ký thiết bị hoặc khóa dự phòng.
- Kiểm tra quy trình truy cập khẩn cấp và khôi phục tài khoản.
- Xem lại danh sách phiên đăng nhập.
- Tránh lưu cả mã dự phòng và mọi yếu tố mở khóa trong cùng một nơi.
Nếu trình quản lý mật khẩu lưu cả mật khẩu, mã TOTP và passkey, trải nghiệm sẽ thuận tiện nhưng mức độ tập trung rủi ro cũng cao hơn. Người dùng có tài sản giá trị lớn có thể tách yếu tố dự phòng sang thiết bị hoặc vị trí khác.
Bước 4: Bảo vệ tài khoản sàn
Trước tiên, cần hiểu tài sản trên sàn thuộc mô hình lưu ký. Sự khác biệt giữa tài khoản sàn và ví blockchain được giải thích rõ hơn trong nội dung về ví lưu ký và ví tự quản.
Với tài khoản sàn, thứ tự ưu tiên nên là:
- Tạo mật khẩu dài và riêng biệt.
- Bật passkey hoặc khóa bảo mật nếu sàn hỗ trợ.
- Thêm khóa hoặc thiết bị dự phòng.
- Bật ứng dụng xác thực 2FA nếu cần một phương thức dự phòng.
- Lưu mã khôi phục ở nơi ngoại tuyến.
- Tắt SMS đăng nhập nếu có lựa chọn an toàn hơn và sàn cho phép.
- Bật cảnh báo đăng nhập, rút tiền và thay đổi bảo mật.
- Kiểm tra thiết bị, phiên đăng nhập và khóa API định kỳ.
- Bật danh sách địa chỉ rút tiền tin cậy hoặc cơ chế khóa rút tiền nếu sàn cung cấp.
- Không phê duyệt yêu cầu đăng nhập hoặc giao dịch mà mình không chủ động tạo.
Việc phân biệt sàn CEX và DEX cũng rất quan trọng. Passkey và SMS chủ yếu bảo vệ tài khoản tập trung; chúng không thay thế việc bảo vệ seed phrase của ví tự quản.
Cách chuẩn bị quy trình khôi phục an toàn
Bảo mật tốt không chỉ ngăn đăng nhập trái phép mà còn giúp chủ tài khoản khôi phục quyền truy cập khi mất thiết bị.
Lập bản đồ phụ thuộc
Hãy xác định rõ:
- Email nào khôi phục tài khoản sàn.
- Số điện thoại nào còn gắn với tài khoản.
- Passkey nằm trên thiết bị hay hệ thống đồng bộ nào.
- Ứng dụng xác thực có được sao lưu hay không.
- Mã dự phòng đang được lưu ở đâu.
- Thiết bị hoặc khóa bảo mật dự phòng do ai kiểm soát.
Tránh vòng lặp khôi phục, chẳng hạn cần mở trình quản lý mật khẩu để vào email nhưng lại cần email để khôi phục trình quản lý mật khẩu.
Tách thiết bị chính và phương thức dự phòng
Nếu điện thoại chính chứa passkey, ứng dụng xác thực, email và ảnh chụp mã dự phòng, việc mất hoặc bị chiếm điện thoại có thể ảnh hưởng đến mọi lớp bảo vệ cùng lúc.
Có thể giảm rủi ro bằng cách:
- Cất khóa bảo mật dự phòng ở nơi khác.
- Lưu mã khôi phục ngoại tuyến.
- Dùng mã khóa màn hình khó đoán.
- Bật khả năng tìm, khóa hoặc xóa thiết bị từ xa.
- Không cho người lạ điều khiển từ xa thiết bị đang đăng nhập tài khoản.
Kiểm tra trước khi xóa thiết bị cũ
Trước khi bán, cho hoặc đặt lại điện thoại:
- Xác nhận passkey hoạt động trên thiết bị mới.
- Kiểm tra ứng dụng xác thực đã được chuyển hoặc sao lưu.
- Đảm bảo còn ít nhất một phương thức đăng nhập độc lập.
- Kiểm tra mã dự phòng có thể đọc được.
- Đăng xuất tài khoản và xóa dữ liệu thiết bị cũ theo hướng dẫn của nhà sản xuất.
Không nên thử quy trình khôi phục bằng cách tự khóa tài khoản chính. Thay vào đó, hãy kiểm tra phương thức dự phòng trong phần quản lý bảo mật hoặc trên một phiên đăng nhập hợp lệ khác nếu dịch vụ cho phép.
Những giới hạn cần biết khi bảo vệ tài sản crypto
Passkey bảo vệ quá trình đăng nhập nhưng không xác minh rằng một giao dịch rút tiền là hợp lý. Nếu người dùng đăng nhập vào sàn thật rồi tự gửi tài sản đến địa chỉ của kẻ lừa đảo, passkey không thể tự đảo ngược giao dịch.
Tương tự, passkey không bảo vệ seed phrase đã bị lộ. Seed phrase là thông tin khôi phục ví tự quản; bất kỳ ai có cụm từ này thường có thể kiểm soát tài sản trong ví tương ứng. Người mới nên hiểu riêng cách lưu và khôi phục seed phrase an toàn, không nhập seed phrase vào trang đăng nhập sàn hoặc cửa sổ hỗ trợ trực tuyến.
Lựa chọn phù hợp có thể tóm tắt như sau:
- Có passkey: dùng passkey làm phương thức chính và chuẩn bị ít nhất một đường khôi phục độc lập.
- Có khóa bảo mật FIDO: phù hợp làm phương thức chính hoặc dự phòng cho email, trình quản lý mật khẩu và tài khoản sàn giá trị cao.
- Chỉ có ứng dụng xác thực: vẫn tốt hơn SMS trong việc tránh rủi ro chiếm SIM, nhưng phải cảnh giác với phishing.
- Chỉ có SMS: vẫn nên bật thay vì chỉ dùng mật khẩu, đồng thời bảo vệ tài khoản nhà mạng, email khôi phục và chuyển sang phương thức mạnh hơn khi có thể.
Thứ tự ưu tiên cuối cùng là chuẩn bị trình quản lý mật khẩu, bảo vệ email, hoàn thiện phương thức dự phòng, rồi mới khóa chặt tài khoản sàn. Với từng tài khoản, ưu tiên passkey hoặc khóa bảo mật, tiếp theo là ứng dụng xác thực 2FA, và xem SMS là lựa chọn cuối khi nền tảng chưa hỗ trợ phương thức tốt hơn.