
Sybil Attack là gì?
Sybil Attack là cuộc tấn công trong đó một chủ thể tạo hoặc kiểm soát nhiều danh tính giả để giành ảnh hưởng không tương xứng trong một mạng lưới. Các danh tính này có thể là tài khoản, nút mạng, địa chỉ ví, hồ sơ người dùng hoặc trình xác thực, tùy kiến trúc của hệ thống.
Mục tiêu của kẻ tấn công không nhất thiết là trực tiếp đánh cắp tiền. Chúng có thể muốn thao túng biểu quyết, làm sai lệch hệ thống danh tiếng, chiếm phần thưởng, kiểm soát kết nối của nút khác hoặc tạo cảm giác rằng một dự án có đông người sử dụng.
Thuật ngữ này được phổ biến trong bài nghiên cứu The Sybil Attack của John R. Douceur, công bố năm 2002. Vấn đề cốt lõi được bài nghiên cứu nêu ra là: trong một hệ thống phân tán không có cơ quan xác thực trung tâm, rất khó biết nhiều danh tính có thực sự thuộc về nhiều người độc lập hay chỉ do một người kiểm soát.
Sybil Attack không chỉ xuất hiện trong blockchain. Rủi ro tương tự còn có thể xảy ra trên mạng ngang hàng, diễn đàn, hệ thống đánh giá, nền tảng bỏ phiếu, chương trình giới thiệu và mạng xã hội. Tùy cách thực hiện và mục đích, hành vi này cũng có thể liên quan đến các dạng hoạt động phi pháp trên mạng, nhưng không phải mọi trường hợp tạo nhiều tài khoản đều tự động cấu thành tội phạm.

Sybil Attack hoạt động như thế nào?
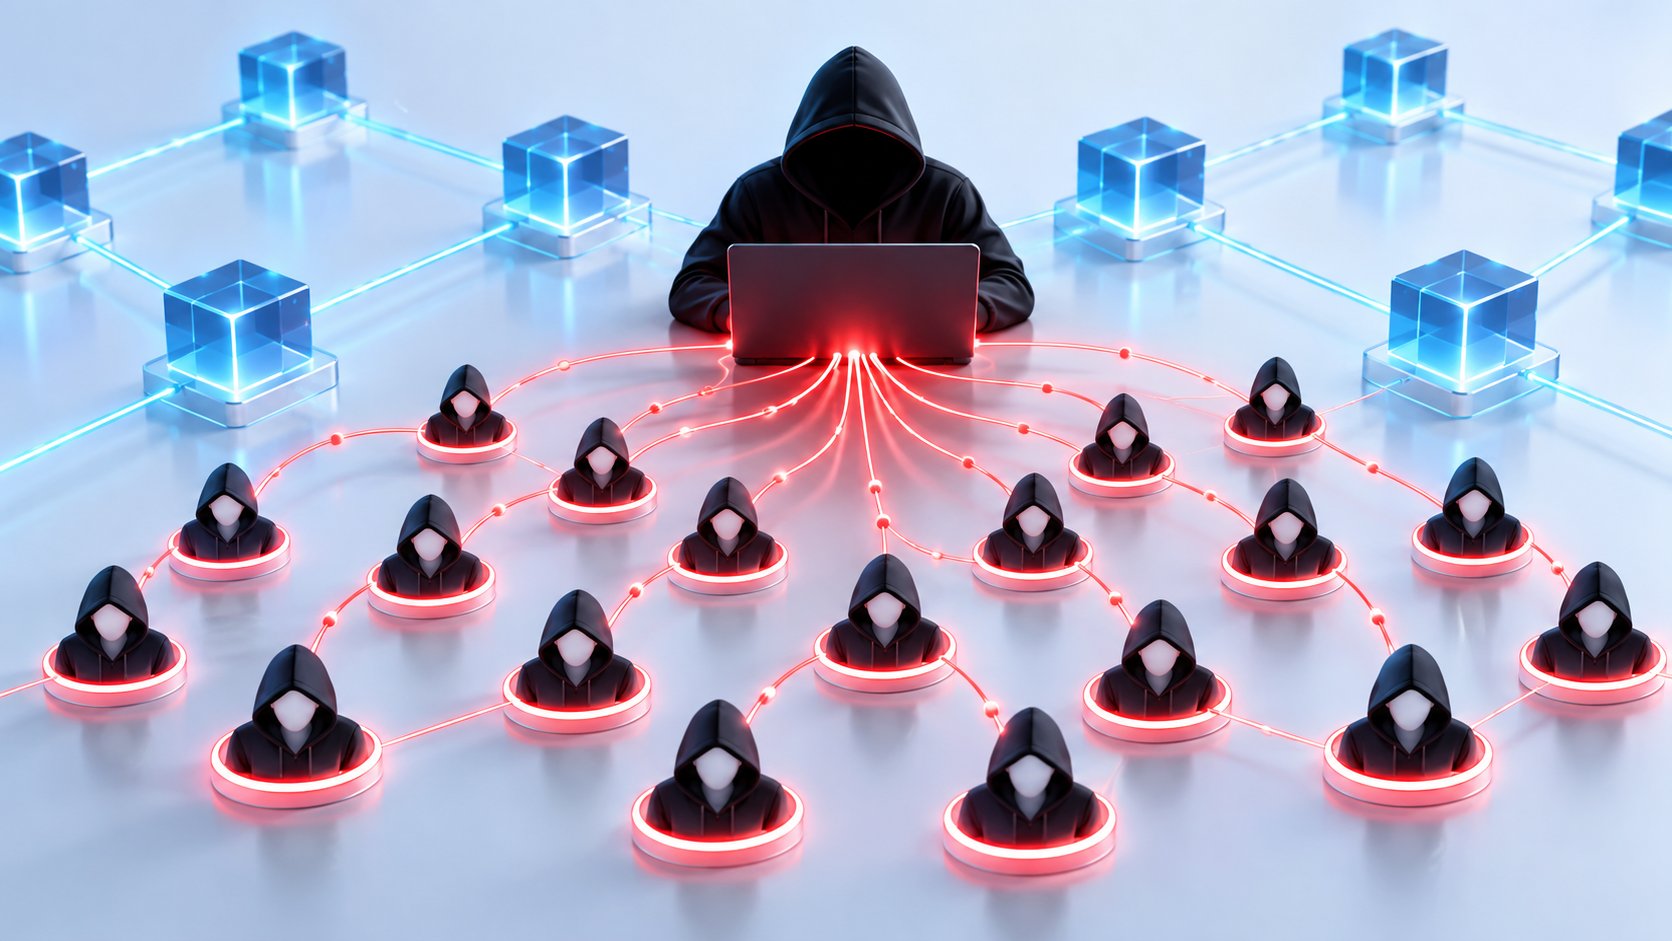
Một cuộc tấn công Sybil thường diễn ra theo bốn bước:
- Tạo nhiều danh tính: Kẻ tấn công đăng ký hàng loạt tài khoản, tạo nhiều địa chỉ ví hoặc vận hành nhiều nút mạng.
- Đưa danh tính vào hệ thống: Các danh tính giả kết nối với người dùng thật, tham gia bỏ phiếu, giao dịch hoặc thực hiện hoạt động đủ điều kiện nhận quyền lợi.
- Tạo vẻ ngoài độc lập: Kẻ tấn công phân tán thời gian hoạt động, địa chỉ mạng, dòng tiền hoặc hành vi để các tài khoản trông giống những người dùng riêng biệt.
- Khai thác ảnh hưởng: Nhóm danh tính giả cùng bỏ phiếu, chiếm phần thưởng, thao túng chỉ số hoặc cô lập một nút khỏi phần còn lại của mạng.
Cuộc tấn công dễ xảy ra hơn khi hệ thống áp dụng nguyên tắc mỗi tài khoản có một phiếu nhưng cho phép tạo tài khoản với chi phí thấp. Nếu không có cơ chế xác minh con người, giới hạn tài nguyên hoặc phát hiện hành vi phối hợp, một người có thể tạo ra ảnh hưởng tương đương nhiều người.
Ví dụ đơn giản
Giả sử một ứng dụng cho phép mỗi tài khoản bỏ một phiếu để quyết định dự án nhận tài trợ. Nếu việc tạo tài khoản gần như không có chi phí, một người có thể lập hàng trăm tài khoản và dùng tất cả để bỏ phiếu cho cùng một dự án. Hệ thống nhìn thấy hàng trăm phiếu, nhưng trên thực tế chúng chỉ đại diện cho một chủ thể.
Trong chương trình airdrop, một người cũng có thể chia tài sản và hoạt động qua nhiều ví nhằm nhận nhiều suất phân phối. Tuy nhiên, nhiều ví không phải bằng chứng đầy đủ về Sybil: người dùng hợp pháp có thể dùng các ví khác nhau để quản lý tài sản, thử nghiệm ứng dụng hoặc tách biệt mục đích sử dụng.
Sybil Attack ảnh hưởng đến blockchain ra sao?
Mức độ ảnh hưởng phụ thuộc vào việc blockchain hoặc ứng dụng xác định quyền lực dựa trên danh tính, tài nguyên hay tài sản kinh tế.
| Phạm vi | Cách Sybil có thể tác động | Hệ quả có thể xảy ra |
|---|---|---|
| Mạng ngang hàng | Vận hành nhiều nút và tìm cách trở thành phần lớn kết nối của nút mục tiêu | Làm sai lệch góc nhìn của nút về trạng thái mạng hoặc hỗ trợ cô lập nút |
| Quản trị cộng đồng | Dùng nhiều tài khoản hoặc ví để bỏ phiếu | Kết quả biểu quyết không phản ánh số người tham gia thực tế |
| Airdrop và phần thưởng | Chia hoạt động qua nhiều địa chỉ | Phần thưởng tập trung vào một số chủ thể thay vì được phân phối rộng |
| Hệ thống danh tiếng | Tạo đánh giá, lượt thích hoặc tương tác giả | Người dùng hiểu sai về uy tín và mức độ phổ biến |
| Thị trường và dự án | Tạo khối lượng, thành viên hoặc tín hiệu quan tâm không tự nhiên | Làm sai lệch quyết định của nhà đầu tư và người dùng |
| Hạ tầng xác thực | Tạo nhiều nút nếu việc tham gia gần như không có rào cản | Tăng khả năng gây nhiễu, nhưng không đồng nghĩa tự động kiểm soát đồng thuận |
Nhiều nút không đồng nghĩa kiểm soát blockchain
Một hiểu lầm phổ biến là người sở hữu nhiều nút sẽ tự động kiểm soát mạng. Điều này không đúng với mọi blockchain.
Trong hệ thống bằng chứng công việc, quyền tạo khối phụ thuộc chủ yếu vào năng lực tính toán chứ không đơn thuần là số lượng danh tính. Trong hệ thống bằng chứng cổ phần, ảnh hưởng thường gắn với lượng tài sản được đặt cược và các quy tắc của giao thức. Vì vậy, việc chạy nhiều nút nhưng không có đủ tài nguyên tương ứng có thể không giúp kẻ tấn công giành quyền kiểm soát đồng thuận.
Dù vậy, các danh tính giả vẫn có thể gây hại ở lớp mạng, quản trị, phân phối phần thưởng hoặc ứng dụng chạy phía trên blockchain. Việc một giao dịch được xử lý bởi hợp đồng thông minh cũng không tự động chứng minh rằng mỗi địa chỉ ví thuộc về một người riêng biệt.
Rủi ro với người mới
Người mới thường không bị Sybil Attack đánh cắp tài sản trực tiếp như khi lộ khóa riêng. Rủi ro chủ yếu đến từ việc tin vào tín hiệu đã bị thao túng, chẳng hạn:
- Cho rằng dự án đáng tin vì có nhiều tài khoản ủng hộ.
- Đánh giá sai mức độ phi tập trung dựa trên số nút hoặc số ví.
- Tin vào bình luận, lượt theo dõi hoặc khối lượng hoạt động không tự nhiên.
- Tham gia dự án chỉ vì cộng đồng có vẻ đông đảo.
- Kết nối ví với ứng dụng không rõ nguồn gốc để nhận airdrop.
Số lượng tài khoản, địa chỉ ví hoặc thành viên cộng đồng không phải bằng chứng độc lập về chất lượng dự án. Những tín hiệu này cần được xem cùng mã nguồn, cơ chế quản trị, cách phân bổ token, đội ngũ, lịch sử hoạt động và mức độ minh bạch. Người mới cũng nên nhận biết các dấu hiệu của scam coin và dự án tiền mã hóa đáng ngờ, thay vì dựa vào độ đông của cộng đồng.
Blockchain chống Sybil Attack bằng cách nào?
Không có một giải pháp duy nhất loại bỏ hoàn toàn Sybil Attack. Các hệ thống thường kết hợp nhiều cơ chế để làm cho việc tạo ảnh hưởng giả trở nên tốn kém, khó mở rộng hoặc dễ bị phát hiện.
Gắn quyền lực với tài nguyên khan hiếm
Thay vì cho mỗi danh tính một phiếu ngang nhau, blockchain có thể gắn quyền tham gia đồng thuận với tài nguyên khó nhân bản:
- Bằng chứng công việc: Người tham gia phải sử dụng năng lực tính toán và năng lượng để cạnh tranh tạo khối.
- Bằng chứng cổ phần: Người xác thực phải khóa tài sản theo quy tắc của giao thức và có thể chịu hình phạt nếu vi phạm.
- Tiền ký quỹ hoặc phí: Hệ thống yêu cầu chi phí kinh tế cho mỗi hành động, khiến việc vận hành hàng loạt danh tính đắt hơn.
Các biện pháp này không ngăn một người tạo nhiều danh tính. Mục tiêu là hạn chế việc nhân bản quyền lực chỉ bằng cách nhân bản tài khoản.
Xác minh danh tính hoặc quyền tham gia
Mạng có cấp phép có thể dùng chứng thư, danh sách thành viên hoặc quy trình xác minh tổ chức. Ứng dụng hướng đến mỗi người một quyền lợi có thể áp dụng xác minh danh tính, xác minh con người hoặc cơ chế chứng minh tính duy nhất.
Đổi lại, giải pháp này có thể làm giảm tính riêng tư, tăng sự phụ thuộc vào đơn vị xác minh và loại trừ nhầm người dùng hợp lệ. Dự án cần công khai dữ liệu nào được thu thập, ai quản lý và người dùng có thể khiếu nại ra sao.
Phân tích hành vi và quan hệ giữa các ví
Dự án airdrop hoặc quản trị có thể xem xét các dấu hiệu như:
- Nhiều ví được cấp vốn từ cùng một nguồn.
- Các tài khoản thực hiện chuỗi hành động giống nhau trong khoảng thời gian gần nhau.
- Dòng tiền liên tục hội tụ về một địa chỉ.
- Nhiều tài khoản dùng chung dấu hiệu kỹ thuật hoặc mô hình tương tác.
Phân tích này chỉ tạo ra tín hiệu nghi vấn, không phải bằng chứng tuyệt đối. Ví của thành viên trong cùng gia đình, người dùng một sàn giao dịch hoặc những người làm theo cùng hướng dẫn có thể tạo ra mẫu hoạt động tương tự. Quy trình chống Sybil nên có cơ chế xem xét và khiếu nại để hạn chế loại nhầm.
Bảo vệ lớp mạng ngang hàng
Nhà vận hành mạng có thể giảm khả năng một nút bị bao vây bởi danh tính giả bằng cách:
- Đa dạng hóa nguồn và vùng mạng của các kết nối ngang hàng.
- Giới hạn số kết nối đến từ cùng một dải mạng hoặc nhóm có đặc điểm giống nhau.
- Luân chuyển và lựa chọn nút ngang hàng theo cách khó dự đoán.
- Duy trì danh sách nút đáng tin cậy khi mô hình vận hành cho phép.
- Theo dõi sự thay đổi bất thường về kết nối và thông tin được các nút cung cấp.
Những biện pháp này cần được triển khai ở cấp giao thức hoặc hạ tầng. Người dùng ví thông thường thường không thể tự kiểm soát toàn bộ mạng ngang hàng mà ví đang kết nối.

Cách người dùng và dự án giảm thiểu rủi ro
Đối với người dùng
Người dùng không thể tự ngăn Sybil Attack trên một blockchain, nhưng có thể hạn chế thiệt hại từ tín hiệu giả và ứng dụng không an toàn:
- Không đánh giá dự án chỉ qua số thành viên. Lượt theo dõi, bình luận và số địa chỉ ví đều có thể bị thổi phồng.
- Kiểm tra cơ chế biểu quyết. Xác định quyền biểu quyết dựa trên tài khoản, token, tài sản đặt cược hay tiêu chí khác.
- Đọc điều kiện airdrop. Không kết nối ví hoặc ký thông điệp khi chưa hiểu yêu cầu và quyền mà ứng dụng đề nghị.
- Kiểm tra địa chỉ hợp đồng. Đối chiếu thông tin qua các kênh chính thức thay vì dùng liên kết được gửi trong tin nhắn riêng.
- Tách ví theo mục đích. Không nên dùng ví chứa phần lớn tài sản để thử nghiệm ứng dụng mới hoặc săn airdrop.
- Không cung cấp cụm từ khôi phục. Biện pháp chống Sybil hợp pháp không yêu cầu người dùng tiết lộ seed phrase hay khóa riêng.
- Thu hồi quyền không còn cần thiết. Sau khi tương tác với ứng dụng, nên kiểm tra và hủy các quyền chi tiêu không sử dụng.
Các nguyên tắc trên là một phần của việc bảo vệ tài sản crypto, không chỉ dành riêng cho Sybil Attack.
Đối với dự án và nhà phát triển
Trước khi chọn biện pháp chống Sybil, dự án cần xác định tài sản nào đang được bảo vệ: quyền đồng thuận, phiếu quản trị, suất airdrop, tài khoản người dùng hay kết nối mạng.
Một quy trình phù hợp có thể gồm:
- Lập mô hình đe dọa và xác định lợi ích kinh tế mà kẻ tấn công có thể nhận được.
- Không mặc định một địa chỉ ví tương đương một con người.
- Kết hợp chi phí kinh tế, giới hạn tốc độ và phân tích hành vi thay vì phụ thuộc vào một tín hiệu.
- Thử nghiệm quy tắc phát hiện trên dữ liệu lịch sử trước khi áp dụng hình phạt.
- Giải thích rõ tiêu chí đủ điều kiện và các trường hợp có thể bị loại.
- Có quy trình khiếu nại cho người dùng bị nhận diện nhầm.
- Giảm lượng dữ liệu cá nhân phải thu thập và đặt thời hạn lưu trữ phù hợp.
- Theo dõi tỷ lệ báo động sai, nhưng không công bố kết luận chắc chắn khi chưa có bằng chứng đầy đủ.
Nếu phần thưởng cho mỗi danh tính lớn hơn nhiều so với chi phí tạo danh tính, động cơ tấn công sẽ tăng. Thiết kế nên tập trung vào việc làm giảm lợi ích hoặc tăng chi phí thao túng mà không gây trở ngại quá mức cho người dùng thật.
Cách nhận biết dấu hiệu bất thường
Không có dấu hiệu riêng lẻ nào đủ để khẳng định Sybil Attack. Tuy nhiên, cần thận trọng khi nhiều hiện tượng sau xuất hiện cùng lúc:
- Nhiều tài khoản mới đồng loạt ủng hộ cùng một đề xuất.
- Các ví có lịch sử và chuỗi giao dịch gần như giống nhau.
- Nhiều địa chỉ được cấp tiền từ một nguồn rồi thực hiện cùng một hành động.
- Lượng thành viên tăng mạnh nhưng thảo luận thực chất rất ít.
- Các tài khoản lặp lại nội dung, thời gian đăng hoặc mẫu tương tác.
- Kết quả bỏ phiếu thay đổi đột ngột do một nhóm địa chỉ mới.
- Số nút tăng nhanh nhưng tập trung ở cùng nhà cung cấp hoặc khu vực mạng.
Phân tích Sybil cần xem xét toàn bộ bối cảnh. Ví dụ, việc nhiều người nhận tiền từ cùng một sàn giao dịch không chứng minh họ do cùng một chủ thể kiểm soát. Tương tự, nhiều người làm theo một chiến dịch cộng đồng có thể tạo ra hành vi giống nhau mà không có ý định gian lận.
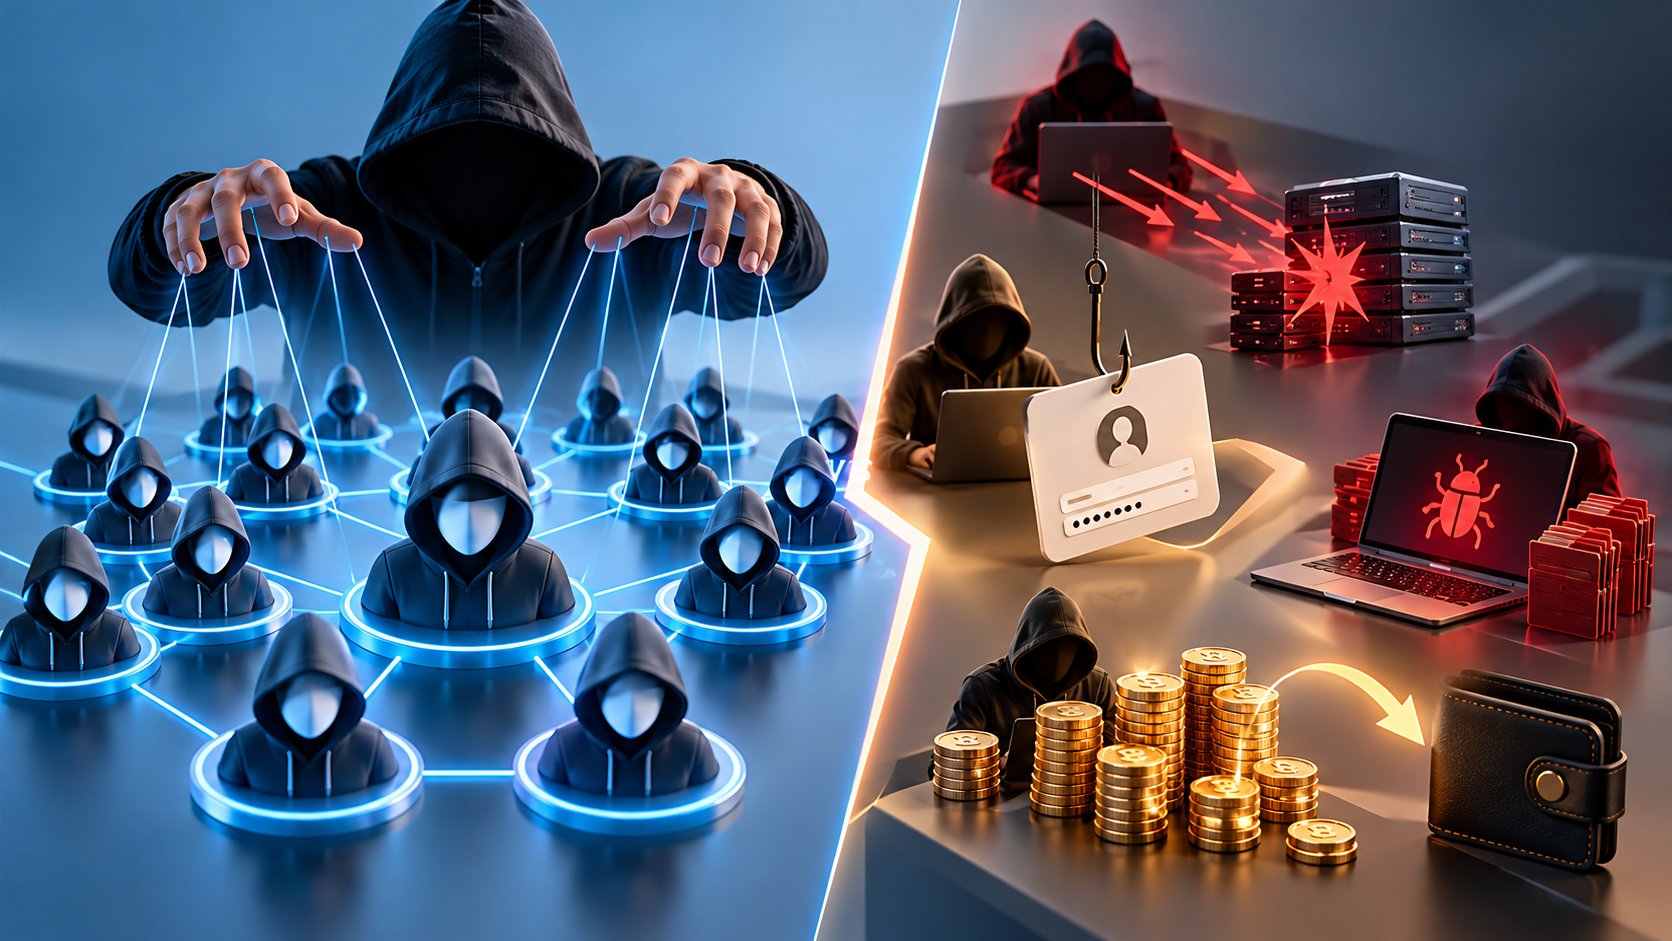
Sybil Attack khác gì các hình thức tấn công khác?
So với tấn công 51%
Sybil Attack dựa trên việc tạo nhiều danh tính để tăng ảnh hưởng giả. Tấn công 51% liên quan đến việc kiểm soát phần lớn tài nguyên quyết định đồng thuận, chẳng hạn năng lực tính toán hoặc cổ phần theo quy tắc của mạng.
Một kẻ tấn công có thể dùng nhiều danh tính trong quá trình tổ chức tấn công, nhưng chỉ tăng số nút không có nghĩa là đã đạt quyền kiểm soát đa số tài nguyên.
So với Eclipse Attack
Eclipse Attack nhằm cô lập một nút bằng cách kiểm soát phần lớn hoặc toàn bộ kết nối ngang hàng của nút đó. Kẻ tấn công có thể dùng nhiều nút giả để hỗ trợ quá trình cô lập, vì vậy Sybil là một phương tiện có thể được sử dụng trong Eclipse Attack. Hai khái niệm không hoàn toàn đồng nhất.
So với DDoS
DDoS tập trung làm cạn kiệt tài nguyên để dịch vụ không thể hoạt động bình thường. Sybil Attack tập trung tạo nhiều danh tính nhằm chi phối hoặc làm sai lệch hệ thống. Một chiến dịch có thể kết hợp cả hai, nhưng mục tiêu và cơ chế chính khác nhau.
So với lừa đảo lấy khóa ví
Lừa đảo giả mạo thường cố thuyết phục nạn nhân cung cấp seed phrase, ký giao dịch nguy hiểm hoặc chuyển tiền. Sybil Attack không cần chiếm khóa ví của nạn nhân; nó khai thác cách hệ thống đánh giá số lượng danh tính. Dù vậy, mạng lưới tài khoản giả có thể được dùng để khuếch đại nội dung lừa đảo và tạo niềm tin giả.

Câu hỏi thường gặp
Tạo nhiều ví có phải là Sybil Attack không?
Không. Một người có thể dùng nhiều ví vì lý do bảo mật, quyền riêng tư hoặc quản lý tài sản. Hành vi thường chỉ bị xem là Sybil khi nhiều danh tính được dùng để né quy tắc hoặc giành ảnh hưởng, phần thưởng hay quyền lợi không tương xứng.
Sybil Attack có đánh cắp tiền trong ví không?
Sybil Attack không trực tiếp tiết lộ khóa riêng. Tuy nhiên, nó có thể làm sai lệch thông tin, khuếch đại dự án giả hoặc hỗ trợ cô lập nút mạng. Người dùng vẫn cần bảo vệ seed phrase, kiểm tra giao dịch trước khi ký và hạn chế cấp quyền cho hợp đồng không rõ nguồn gốc.
Blockchain có loại bỏ hoàn toàn Sybil Attack không?
Không. Blockchain có thể làm cho việc chi phối đồng thuận trở nên tốn kém bằng bằng chứng công việc, bằng chứng cổ phần hoặc các cơ chế kinh tế khác. Các lớp ứng dụng như quản trị, airdrop và hệ thống danh tiếng vẫn có thể chịu rủi ro nếu coi mỗi ví là một người.
Có thể xác định chắc chắn ví nào thuộc cùng một người không?
Thông thường không thể kết luận chắc chắn chỉ từ dữ liệu công khai trên blockchain. Phân tích dòng tiền và hành vi có thể tìm ra mối liên hệ, nhưng vẫn có nguy cơ nhầm lẫn. Kết quả nên được coi là tín hiệu để điều tra thêm, không phải bằng chứng duy nhất để buộc tội hoặc tịch thu quyền lợi.
Kết luận
Sybil Attack khai thác khoảng cách giữa số lượng danh tính và số lượng chủ thể thực sự. Trong blockchain, cuộc tấn công có thể ảnh hưởng đến mạng ngang hàng, quản trị, airdrop, hệ thống danh tiếng và cách cộng đồng đánh giá dự án. Tuy nhiên, nhiều danh tính giả không tự động giúp kẻ tấn công kiểm soát đồng thuận nếu quyền lực còn phụ thuộc vào năng lực tính toán, tài sản đặt cược hoặc tài nguyên khan hiếm khác.
Người dùng nên tránh xem số ví, số nút hoặc số thành viên là bằng chứng duy nhất về độ tin cậy. Về phía dự án, biện pháp hiệu quả thường là sự kết hợp giữa chi phí kinh tế, bảo vệ mạng, phân tích hành vi, giới hạn quyền lực và quy trình xử lý minh bạch. Không giải pháp nào hoàn hảo, vì vậy mọi kết luận về Sybil cần dựa trên nhiều tín hiệu và tính đến khả năng nhận diện nhầm.
